Digitální věrnostní karta & GDPR
Chcete používat digitální věrnostní kartu, ale nejste si jisti, zda je v souladu s GDPR? To je pochopitelné. Jako majitel firmy chcete budovat věrnost zákazníků — ale ne na úkor ochrany osobních údajů. Tento průvodce odpovídá na každou otázku týkající se ochrany údajů a digitálních věrnostních karet. Jasně, upřímně, bez právnického žargonu.
TL;DR
Stempely je v souladu s GDPR. Žádná jména, žádné e-maily, žádná telefonní čísla. Zákazníci zůstávají anonymní. Servery v Německu. Žádné sdílení dat s třetími stranami.
Ironicky, ručně psané seznamy zákazníků vedle pokladny jsou skutečným rizikem GDPR — více o tom níže.
Majitelé firem, kteří budují věrnost zákazníků v souladu s GDPR
"Dříve jsme měli u pokladny ručně psaný seznam zákazníků. Když jsem zjistila, že to může být problém s GDPR, okamžitě jsem přešla na Stempely. Teď je vše anonymní a stále efektivní."
M. B.
Majitelka pekárny, Stuttgart
"Můj účetní se mě zeptal, zda jsou mé věrnostní karty v souladu s GDPR. Se Stempely jsem to mohl rovnou ukázat: žádné osobní údaje, servery v Německu. Téma vyřešeno."
T. K.
Majitel kavárny, Hamburg
"Push notifikace byly pro mě klíčovým bodem. U Stempely vše funguje přes opt-in a anonymní ID. Můj advokát dal zelenou — bez výhrad."
S. R.
Majitelka kadeřnictví, München
Pochopit ochranu údajů
Co ukládá digitální věrnostní karta?
Nejdůležitější otázka jako první: jaké údaje skončí na serveru, když zákazník používá vaši věrnostní kartu?
U Stempely je odpověď: co nejméně. Když zákazník naskenuje váš QR kód, stane se toto:
Anonymní ID zákazníka
Náhodně vygenerované ID, které nelze zpětně přiřadit ke konkrétní osobě
Počet razítek
Kolik razítek zákazník nasbíral
Stav odměny
Zda lze odměnu uplatnit nebo již byla uplatněna
Poslední návštěva
Kdy bylo naskenováno poslední razítko — jako datum, bez sledování času
Jméno nebo celé jméno
Není sbíráno — Stempely se na to nikdy neptá
E-mailová adresa
Není sbírána — žádný účet není potřeba
Telefonní číslo
Není sbíráno — push notifikace fungují přes anonymní ID zařízení
Lokační údaje
Žádné GPS sledování, žádný geofencing, žádné pohybové profily
Stručně řečeno: Stempely ví, že „Zařízení #A7x9" má 7 razítek ve vaší provozovně. Stempely neví, že zařízení patří Lise Müller, 34 let, bydlí na Hauptstraße 12. A to je přesně ten bod.
Je Stempely v souladu s GDPR?
Ano — a to ne proto, že máme 40stránkové prohlášení o ochraně osobních údajů, ale proto, že systém je od základu postaven tak, aby nepotřeboval osobní údaje.
GDPR se uplatňuje, když jsou zpracovávány osobní údaje — tj. údaje, které lze přiřadit ke konkrétní osobě. Protože Stempely pracuje výhradně s anonymními, náhodně generovanými ID a neukládá žádné identifikační informace, velká většina požadavků GDPR jednoduše nepřichází v úvahu.
0
osobních datových bodů na zákazníka
DE/EU
umístění serveru — data neopouštějí EU
0
třetích stran s přístupem k zákaznickým datům
Co Stempely konkrétně dělá pro soulad s GDPR:
- Privacy by Design: systém od začátku neshromažďuje osobní údaje
- Minimalizace dat: pouze údaje technicky nezbytné pro věrnostní kartu
- Servery v Německu/EU: žádný přenos dat do třetích zemí
- Žádné sdílení dat: ani s reklamními partnery, ani s datovými makléři
- Opt-in pro push: notifikace pouze s aktivním souhlasem zákazníka
- Žádné sledování: žádné reklamní ani sledovací cookies, žádný fingerprinting, žádné pohybové profily
Musí zákazníci udělit souhlas?
To je otázka, která majitele firem nejvíce mate. Krátká odpověď: Ne, žádné samostatné prohlášení o souhlasu není potřeba.
Proč? Protože GDPR vyžaduje souhlas pouze tehdy, když jsou zpracovávány osobní údaje. Protože Stempely taková data neshromažďuje, povinnost souhlasu se neuplatní.
Co se nicméně děje, je aktivní jednání zákazníka: naskenuje QR kód — fotoaparátem telefonu nebo v aplikaci Stempely —, uloží si věrnostní kartu a vědomě se rozhodne zúčastnit se vašeho věrnostního programu. Nejde o pasivní sběr dat — jde o dobrovolné, informované rozhodnutí.
Srovnání: Souhlas
Klasický systém newsletteru
E-mailová adresa povinná. Dvojité přihlášení povinné. Prohlášení o souhlasu k zdokumentování. Právo na odvolání k vysvětlení. Povinnosti uchovávání k dodržení.
Věrnostní karta Stempely
Žádný e-mail. Žádný účet. Žádné dvojité přihlášení. Zákazník naskenuje, nasbírá razítka, uplatní odměny. Hotovo. Žádné prohlášení o souhlasu není potřeba.
Kde jsou data uložena?
Všechna data Stempely jsou uložena na serverech v Německu nebo EU. Nedochází k žádnému přenosu dat do USA ani jiných třetích zemí.
Proč je to důležité: od rozsudku Schrems II Soudního dvora EU je přenos dat do USA právně problematický. Mnoho SaaS nástrojů používá AWS, Google Cloud nebo Azure s americkými datovými centry — čímž pro své zákazníky vytvářejí compliance riziko. Stempely se tomuto problému vyhýbá zcela.
Stempely
- Servery v Německu/EU
- Žádný přenos dat do třetích zemí
- Infrastruktura v souladu s GDPR
- Data zůstávají v EU
Mnoho dalších nástrojů
- Servery v USA (AWS, Google Cloud)
- Přenos dat do třetích zemí
- Riziko Schrems II
- Nutné dodatečné smluvní doložky
Jsou papírové věrnostní karty z hlediska ochrany údajů lepší?
Mnoho lidí si to myslí — ale opak je pravdou.
Papírová věrnostní karta sama o sobě je z hlediska ochrany údajů neutrální. Neobsahuje žádné osobní údaje. Problém leží jinde: v praxi, která se kolem ní rozvíjí.
Co mnoho provozoven dělá navíc (a co nesmí):
- Vedení ručně psaných seznamů zákazníků se jmény a telefonními čísly
- Ukládání zákaznických dat v nezabezpečených souborech Excel na notebooku
- Sbírání vizitek a jejich využívání pro marketing bez souhlasu
- Vytváření skupin WhatsApp s čísly zákazníků
To vše jsou zpracování osobních údajů — a tedy podléhají GDPR. Potřebujete právní základ, záznam o činnostech zpracování, prohlášení o ochraně osobních údajů a zdokumentovaný souhlas každého jednotlivého zákazníka.
Se Stempely se nic z toho neděje — žádné jméno, žádné číslo, žádný seznam. Digitální věrnostní karta činí ručně psaný seznam zákazníků zbytečným a tím odstraní největší riziko GDPR v provozovně.
Push notifikace a ochrana údajů
Push notifikace jsou jednou z největších výhod digitální věrnostní karty: můžete získat zpět neaktivní zákazníky, spouštět bleskové akce nebo zákazníkům připomínat, že jsou blízko své odměny. Ale jsou push notifikace vůbec v souladu s GDPR?
Ano — pokud jsou správně implementovány. A u Stempely je to přesně tak.
Opt-in přes operační systém
Když zákazník používá aplikaci Stempely, iOS nebo Android se výslovně zeptá: „Smí tato aplikace posílat oznámení?" Push notifikace jsou aktivovány pouze při odpovědi „Ano".
Anonymní doručení
Push notifikace je odeslána na anonymní ID zařízení. Stempely nezná ani jméno, ani e-mail příjemce. Je technicky nemožné přiřadit zprávu ke konkrétní osobě.
Kdykoliv deaktivovatelné
Zákazník může push notifikace kdykoliv deaktivovat v systémových nastaveních — bez mazání aplikace, bez kontaktování vás. Plná kontrola v rukou zákazníka.
Srovnání s e-mail marketingem: Pro newsletter potřebujete e-mailovou adresu zákazníka, potvrzení dvojitého přihlášení, zdokumentovaný souhlas a funkční možnost odhlášení. S Stempely push nepotřebujete nic z toho. Zákazník rozhoduje prostřednictvím systémového nastavení — a vy posíláte na anonymní ID.
K zaškrtnutí
Kontrolní seznam: věrnost zákazníků v souladu s GDPR
7 bodů, které byste měli jako majitel firmy zkontrolovat — ať už Stempely používáte nebo ne.
Žádné ručně psané seznamy zákazníků
Pokud sbíráte jména a telefonní čísla na papíře, potřebujete právní základ a zdokumentovaný souhlas každého zákazníka.
Žádné nezabezpečené soubory Excel
Zákaznická data v souboru Excel na notebooku? Bez šifrování a kontroly přístupu je to porušení GDPR.
Žádný WhatsApp marketing bez souhlasu
Skupiny WhatsApp nebo hromadné zprávy se zákazníky jsou bez zdokumentovaného souhlasu nezákonné — a WhatsApp sám o sobě je z hlediska ochrany údajů problematický.
Zveřejnit prohlášení o ochraně osobních údajů v provozovně
Pokud zpracováváte osobní údaje (např. pro newsletter), musí být k dispozici prohlášení o ochraně osobních údajů.
Vést záznam o činnostech zpracování
Každá společnost musí dokumentovat, jaká data zpracovává. U Stempely je záznam minimální, protože nedochází ke zpracování osobních zákaznických dat.
Push notifikace pouze s opt-in
Oznámení zákazníkům smí být zasílána pouze tehdy, pokud zákazník aktivně souhlasil. U Stempely to operační systém zajišťuje automaticky.
Ukládat data na serverech EU
Pokud používáte digitální nástroje, ujistěte se, že data zůstávají v EU. Stempely ukládá vše v Německu — žádný přenos do třetích zemí.
Bez smlouvy · Bez kreditní karty · Nastaveno za 5 minut
Ochrana údajů setkává věrnost zákazníků
V souladu s GDPR a přesto plný přehled
Anonymní data neznamená méně přehledu. Vidíte razítka, odměny a aktivitu — aniž byste kdy znali jméno.
1.281
Celkem zákazníků
6.316
Celkem razítek
3.114
Uplatněné odměny
Live
Razítka dnes
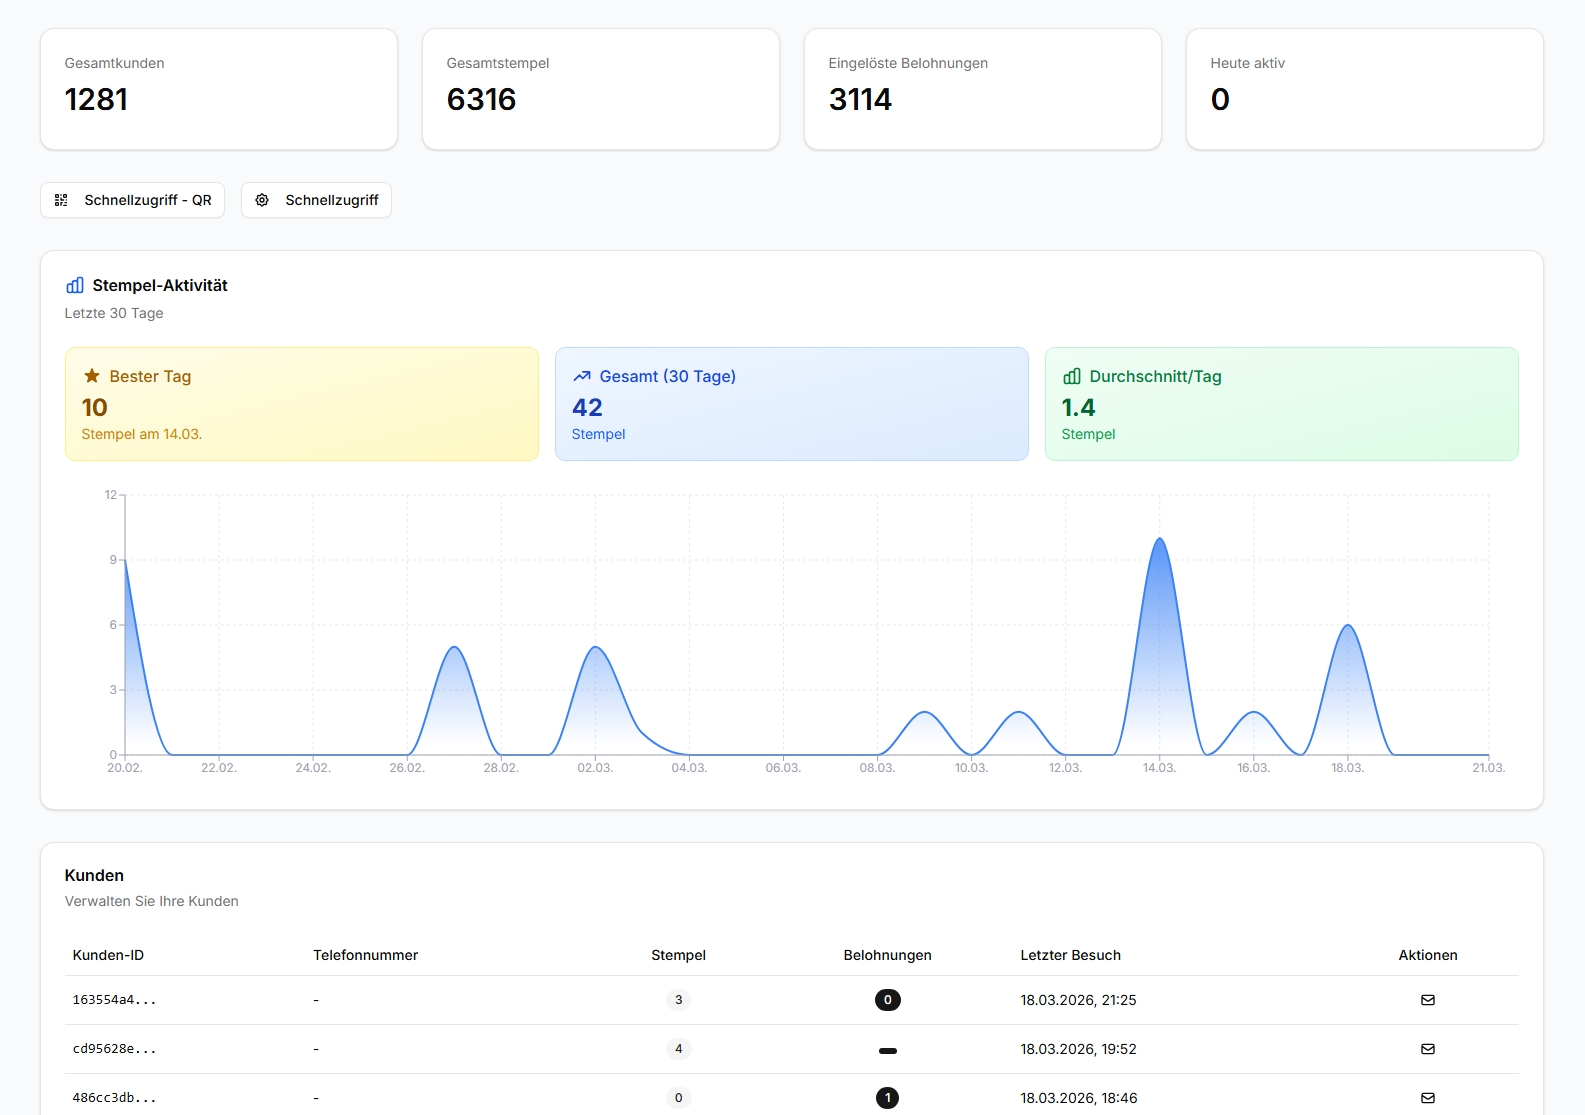
Skutečná produkční data. Všichni zákazníci anonymní — žádná viditelná jména, e-maily ani telefonní čísla.
Vyberte si balíček
Začněte zdarma a upgradujte, jak vaše firma roste.
Základ
- Až 50 razítkových karet
- Digitální věrnostní karta
- Skener QR kódů
- Základní statistiky
- Seznam zákazníků
Premium
- Neomezené razítkové karty
- Vše ze Základu
- Posílat nabídky a připomenutí
- Více razítkových karet
- Větší viditelnost na webu
- Více poboček
- Bezkontaktní razítka (NFC)
- Prioritní podpora
Franšíza
- Vše z Premium
- Více poboček
- Individuální podmínky
- Dedikovaný account manažer
Všechny ceny jsou bez zákonné DPH.
8 často kladených otázek: digitální věrnostní karta & GDPR
Jaké osobní údaje Stempely ukládá?
Stempely neukládá žádné osobní údaje, jako jsou jména, e-mailové adresy nebo telefonní čísla. Zákazníci jsou identifikováni výhradně prostřednictvím anonymního, náhodně generovaného ID. Jako majitel firmy vidíte pouze: počet razítek, stav odměny a poslední návštěvu — aniž byste věděli, kdo přesně ta osoba je.
Potřebuji prohlášení o souhlasu od svých zákazníků?
Protože Stempely nezpracovává osobní údaje, žádné samostatné prohlášení o souhlasu není potřeba. Naskenování QR kódu — ať už fotoaparátem telefonu, nebo v aplikaci Stempely — je aktivní, dobrovolné jednání zákazníka. Neprobíhá žádné sledování a nepoužívají se žádné reklamní cookies. Kdo si kartu uloží přes Apple Wallet nebo Google Wallet, dostane v prohlížeči jediný cookie, který rozpozná pouze jeho věrnostní kartu — bez jména, bez e-mailové adresy.
Kde jsou data Stempely uložena?
Všechna data jsou uložena na serverech v Německu nebo EU. Stempely nevyužívá americké cloudové služby, u nichž by mohlo docházet k přenosu dat do třetích zemí. Data neopouštějí EU.
Jsou papírové věrnostní karty z hlediska ochrany údajů bezproblémové?
Ne, naopak. Mnoho provozoven vede souběžně ručně psané seznamy zákazníků se jmény a telefonními čísly — to je zpracování osobních údajů a vyžaduje právní základ podle GDPR. Papírové věrnostní karty samotné jsou z hlediska ochrany dat neutrální, ale praxe kolem nich často není.
Sdílí Stempely data s třetími stranami?
Ne. Stempely neprodává, nesdílí ani nepřenáší zákaznická data třetím stranám. Vaše obchodní data a anonymizovaná data razítek patří vám. Neexistují žádní reklamní partneři, žádní datový makléři a žádné sledování třetími stranami.
Jak push notifikace fungují v souladu s ochranou údajů?
Push notifikace jsou zasílány pouze tehdy, pokud je zákazník v aplikaci aktivně povolil (opt-in přes operační systém). Zpráva je odeslána na anonymní ID zařízení — Stempely nezná ani jméno, ani e-mail příjemce. Zákazníci mohou oznámení kdykoliv deaktivovat v systémových nastaveních.
Musím jako majitel firmy vést záznam o činnostech zpracování?
V zásadě ano — každá společnost musí vést záznam o činnostech zpracování podle čl. 30 GDPR. Protože však Stempely nezpracovává osobní zákaznická data, je záznam minimální. Zpracování se omezuje na anonymní data razítek a vaše vlastní obchodní data (přihlášení, e-mail).
Mohu používat Stempely bez toho, aby zákazníci instalovali aplikaci?
Ano. Zákazníci si mohou věrnostní kartu uložit bez aplikace přímo do Apple Wallet nebo Google Wallet — rovněž bez účtu, bez e-mailové adresy a bez jména. Alternativně je k dispozici bezplatná aplikace Stempely, také bez účtu a bez osobních údajů, zato s push notifikacemi. V obou případech se zákazník aktivně rozhodne, zda se chce zúčastnit.
"Můj účetní dal zelenou — žádné osobní údaje, servery v Německu. Téma vyřešeno."
— T. K., Majitel kavárny, Hamburg
Budujte věrnost zákazníků v souladu s GDPR. Od dnešního dne.
Žádné osobní údaje, žádná prohlášení o souhlasu, žádné seznamy zákazníků na papíře. Váš digitální věrnostní program bude za 5 minut živý.
Bezplatný plán zůstává bezplatný — bez data vypršení, bez triků.
Začněte nyní — bez smlouvy, bez kreditní kartyTrvale zdarma · V souladu s GDPR · Servery v Německu
Dostupné také přímo jako aplikace