Digitaalinen leimakortti ja GDPR
Haluat ottaa käyttöön digitaalisen leimakortin, mutta et ole varma, onko se GDPR-yhteensopiva? Ymmärrettävää. Yrittäjänä haluat asiakasuskollisuutta – mutta et tietosuojan kustannuksella. Tämä opas vastaa jokaiseen kysymykseen, joka sinulla on tietosuojasta ja digitaalisista leimakorteista. Selkeästi, rehellisesti, ilman juristien kieltä.
TL;DR
Stempely on GDPR-yhteensopiva. Ei nimiä, ei sähköposteja, ei puhelinnumeroita. Asiakkaat pysyvät anonyymeinä. Palvelimet EU:ssa. Ei tietojen luovutusta kolmansille.
Ironista kyllä, käsin kirjoitetut asiakaslistat kassan vieressä ovat todellinen GDPR-riski – lisää siitä alempana.
Yrittäjät, jotka sitouttavat asiakkaita GDPR-yhteensopivasti
"Meillä oli ennen käsin kirjoitettu asiakaslista kassan vieressä. Kun sain kuulla, että se voi olla GDPR-ongelma, vaihdoin heti Stempelyyn. Nyt kaikki on anonyymiä ja silti tehokasta."
M. B.
Leipomon omistaja, Stuttgart
"Kirjanpitäjäni kysyi, ovatko leimakorttini GDPR-yhteensopivia. Stempelyn kanssa pystyin heti osoittamaan: ei henkilötietoja, palvelimet EU:ssa. Asia selvä."
T. K.
Kahvilan omistaja, Hampuri
"Push-viestit olivat minulle ratkaiseva kysymys. Stempelyssä kaikki toimii opt-in-suostumuksella ja anonyymeillä tunnuksilla. Lakimieheni antoi vihreää valoa – ilman huolia."
S. R.
Kampaamon omistaja, München
Ymmärrä tietosuoja
Mitä digitaalinen leimakortti tallentaa?
Tärkein kysymys ensin: mitä tietoja oikeastaan päätyy palvelimelle, kun asiakas käyttää leimakorttiasi?
Stempelyssä vastaus on: mahdollisimman vähän. Kun asiakas skannaa QR-koodisi, tapahtuu seuraavaa:
Anonyymi asiakastunnus
Satunnaisesti luotu tunnus, josta ei voi päätellä henkilöä
Leimojen määrä
Kuinka monta leimaa asiakas on kerännyt
Palkinnon tila
Onko palkinto lunastettavissa vai onko se jo lunastettu
Viimeisin käynti
Milloin viimeinen leima skannattiin – päivämääränä, ilman kellonaikaseurantaa
Nimi
Ei kerätä – Stempely ei koskaan kysy sitä
Sähköpostiosoite
Ei kerätä – tiliä ei tarvita
Puhelinnumero
Ei kerätä – push kulkee anonyymin laitetunnuksen kautta
Sijaintitiedot
Ei GPS-seurantaa, ei geofencingiä, ei liikkumisprofiileja
Yhteenvetona: Stempely tietää, että "laitteella #A7x9" on 7 leimaa liikkeessäsi. Stempely ei tiedä, että laite kuuluu Liisa Virtaselle, 34-vuotiaalle, joka asuu Pääkadulla 12. Ja juuri se on pointti.
Onko Stempely GDPR-yhteensopiva?
Kyllä – ei siksi, että meillä olisi 40-sivuinen tietosuojaseloste, vaan koska järjestelmä on rakennettu alusta asti niin, ettei se tarvitse henkilötietoja.
GDPR tulee sovellettavaksi, kun käsitellään henkilötietoja – eli tietoja, jotka voidaan yhdistää tiettyyn henkilöön. Koska Stempely toimii yksinomaan anonyymeillä, satunnaisesti luoduilla tunnuksilla eikä tallenna tunnistavia tietoja, suurin osa GDPR-vaatimuksista ei sovellu.
0
henkilötietopistettä asiakasta kohden
EU
palvelinsijainti – tiedot eivät poistu EU:sta
0
kolmatta osapuolta, joilla on pääsy asiakastietoihin
Mitä Stempely konkreettisesti tekee GDPR-yhteensopivuuden eteen:
- Privacy by Design: järjestelmä ei kerää alusta asti mitään henkilötietoja
- Tietojen minimointi: vain tiedot, jotka ovat teknisesti tarpeen leimakortille
- Palvelimet Saksassa/EU:ssa: ei tiedonsiirtoa kolmansiin maihin
- Ei tietojen luovutusta: ei mainoskumppaneille eikä tietovälittäjille
- Opt-in pushille: ilmoitukset vain asiakkaan aktiivisella suostumuksella
- Ei seurantaa: ei mainos- tai seurantaevästeitä, ei sormenjälkeä, ei liikkumisprofiileja
Tarvitsevatko asiakkaat suostumuksen?
Tämä on kysymys, joka epävarmuuttaa yrittäjiä eniten. Lyhyt vastaus: ei, erillistä suostumuslauselmaa ei tarvita.
Miksi? Koska GDPR vaatii suostumuksen vain silloin, kun käsitellään henkilötietoja. Koska Stempely ei kerää tällaisia tietoja, suostumusvelvoite poistuu.
Silti tapahtuu asiakkaan aktiivinen toimenpide: hän skannaa QR-koodin – puhelimen kameralla tai Stempely-sovelluksella –, tallentaa leimakortin ja päättää tietoisesti osallistua kanta-asiakasohjelmaasi. Se ei ole passiivista tiedonkeruuta – se on vapaaehtoinen, tietoinen päätös.
Vertailu: suostumus
Perinteinen uutiskirjejärjestelmä
Sähköpostiosoite vaaditaan. Double opt-in pakollinen. Suostumus dokumentoitava. Peruutusoikeus selitettävä. Säilytysvelvoitteet huomioitava.
Stempely-leimakortti
Ei sähköpostia. Ei tiliä. Ei double opt-iniä. Asiakas skannaa, kerää leimoja, lunastaa palkintoja. Valmis. Suostumuslauselmaa ei tarvita.
Missä tiedot tallennetaan?
Kaikki Stempelyn tiedot tallennetaan Saksassa eli EU:ssa sijaitsevilla palvelimilla. Tietoja ei siirretä Yhdysvaltoihin eikä muihin kolmansiin maihin.
Miksi tämä on tärkeää: EU-tuomioistuimen Schrems II -tuomion jälkeen tiedonsiirto Yhdysvaltoihin on oikeudellisesti ongelmallista. Monet SaaS-työkalut käyttävät AWS:ää, Google Cloudia tai Azurea yhdysvaltalaisine konesaleineen – ja luovat näin vaatimustenmukaisuusriskin asiakkailleen. Stempely välttää tämän ongelman kokonaan.
Stempely
- Palvelimet Saksassa/EU:ssa
- Ei tiedonsiirtoa kolmansiin maihin
- GDPR-yhteensopiva infrastruktuuri
- Tiedot pysyvät EU:ssa
Monet muut työkalut
- Palvelimet Yhdysvalloissa (AWS, Google Cloud)
- Tiedonsiirto kolmansiin maihin
- Schrems II -riski
- Lisäsopimuslausekkeita tarvitaan
Ovatko paperiset leimakortit tietosuojan kannalta parempia?
Monet ajattelevat niin – mutta asia on päinvastoin.
Paperinen leimakortti sinänsä on tietosuojan kannalta neutraali. Se ei sisällä henkilötietoja. Ongelma on muualla: käytännössä, joka sen ympärille kehittyy.
Mitä monet liikkeet tekevät sivutuotteena (eivätkä saisi):
- Pitävät käsin kirjoitettuja asiakaslistoja nimillä ja puhelinnumeroilla
- Tallentavat asiakastietoja suojaamattomiin Excel-listoihin kannettavalle
- Keräävät käyntikortteja ja käyttävät niitä markkinointiin ilman suostumusta
- Perustavat WhatsApp-ryhmiä asiakasnumeroilla
Kaikki nämä ovat henkilötietojen käsittelyä – ja siis GDPR:n alaista. Tarvitset käsittelyperusteen, käsittelytoimien selosteen, tietosuojaselosteen ja jokaisen yksittäisen asiakkaan dokumentoidun suostumuksen.
Stempelyllä mitään näistä ei tapahdu – ei nimeä, ei numeroa, ei listaa. Digitaalinen leimakortti tekee käsin kirjoitetusta asiakaslistasta tarpeettoman ja siten liikkeen suurimman GDPR-riskin tarpeettomaksi.
Push-viestit ja tietosuoja
Push-viestit ovat yksi digitaalisen leimakortin suurimmista eduista: voit tuoda passiiviset asiakkaat takaisin, käynnistää salamakampanjoita tai muistuttaa asiakkaita, että palkinto on lähellä. Mutta ovatko push-viestit ylipäätään GDPR-yhteensopivia?
Kyllä – kun ne toteutetaan oikein. Ja Stempelyssä juuri niin tehdään.
Opt-in käyttöjärjestelmän kautta
Kun asiakas käyttää Stempely-sovellusta, iOS tai Android kysyy nimenomaisesti: "Saako tämä sovellus lähettää sinulle ilmoituksia?" Vain vastauksella "Kyllä" push-viestit aktivoituvat.
Anonyymi toimitus
Push-viesti lähetetään anonyymille laitetunnukselle. Stempely ei tunne vastaanottajan nimeä eikä sähköpostia. On teknisesti mahdotonta yhdistää viestiä henkilöön.
Milloin tahansa poistettavissa käytöstä
Asiakas voi poistaa push-viestit käytöstä milloin tahansa järjestelmäasetuksista – poistamatta sovellusta, ottamatta sinuun yhteyttä. Täysi hallinta asiakkaalla.
Vertailu sähköpostimarkkinointiin: Uutiskirjeeseen tarvitset asiakkaan sähköpostiosoitteen, double opt-in -vahvistuksen, dokumentoidun suostumuksen ja toimivan peruutusmahdollisuuden. Stempelyn pushissa tarvitset: ei mitään näistä. Asiakas päättää järjestelmäasetuksella – ja sinä lähetät anonyymille tunnukselle.
Rastitettavaksi
Tarkistuslista: GDPR-yhteensopiva asiakasuskollisuus
7 kohtaa, jotka yrittäjänä kannattaa tarkistaa – käytitpä Stempelyä tai et.
Ei käsin kirjoitettuja asiakaslistoja
Jos keräät nimiä ja puhelinnumeroita paperille, tarvitset käsittelyperusteen ja jokaisen asiakkaan dokumentoidun suostumuksen.
Ei suojaamattomia Excel-listoja
Asiakastiedot Excel-tiedostossa kannettavalla? Ilman salausta ja pääsynhallintaa se on GDPR-rikkomus.
Ei WhatsApp-markkinointia ilman suostumusta
WhatsApp-ryhmät tai lähetyslistat asiakkaiden kanssa ovat ilman dokumentoitua suostumusta lainvastaisia – ja WhatsApp itsessään on tietosuojan kannalta ongelmallinen.
Tietosuojaseloste liikkeessä esillä
Jos käsittelet henkilötietoja (esim. uutiskirjettä varten), tietosuojaselosteen täytyy olla saatavilla.
Käsittelytoimien seloste ylläpidettynä
Jokaisen yrityksen on dokumentoitava, mitä tietoja se käsittelee. Stempelyssä merkintä on minimaalinen, koska henkilökohtaisia asiakastietoja ei synny.
Push-viestit vain opt-in-suostumuksella
Ilmoituksia asiakkaille saa lähettää vain, jos asiakas on aktiivisesti suostunut. Stempelyssä käyttöjärjestelmä hoitaa tämän automaattisesti.
Tiedot tallennetaan EU-palvelimille
Kun käytät digitaalisia työkaluja, varmista, että tiedot pysyvät EU:ssa. Stempely tallentaa kaiken Saksaan – ei siirtoa kolmanteen maahan.
Ei sopimusta · Ei luottokorttia · Käytössä 5 minuutissa
Tietosuoja kohtaa asiakasuskollisuuden
GDPR-yhteensopiva ja silti täysi yleiskuva
Anonyymi data ei tarkoita vähemmän näkyvyyttä. Näet leimat, palkinnot ja aktiivisuuden – tuntematta koskaan yhtäkään nimeä.
1.281
Asiakkaita yhteensä
6.316
Leimoja yhteensä
3.114
Lunastetut palkinnot
Live
Leimat tänään
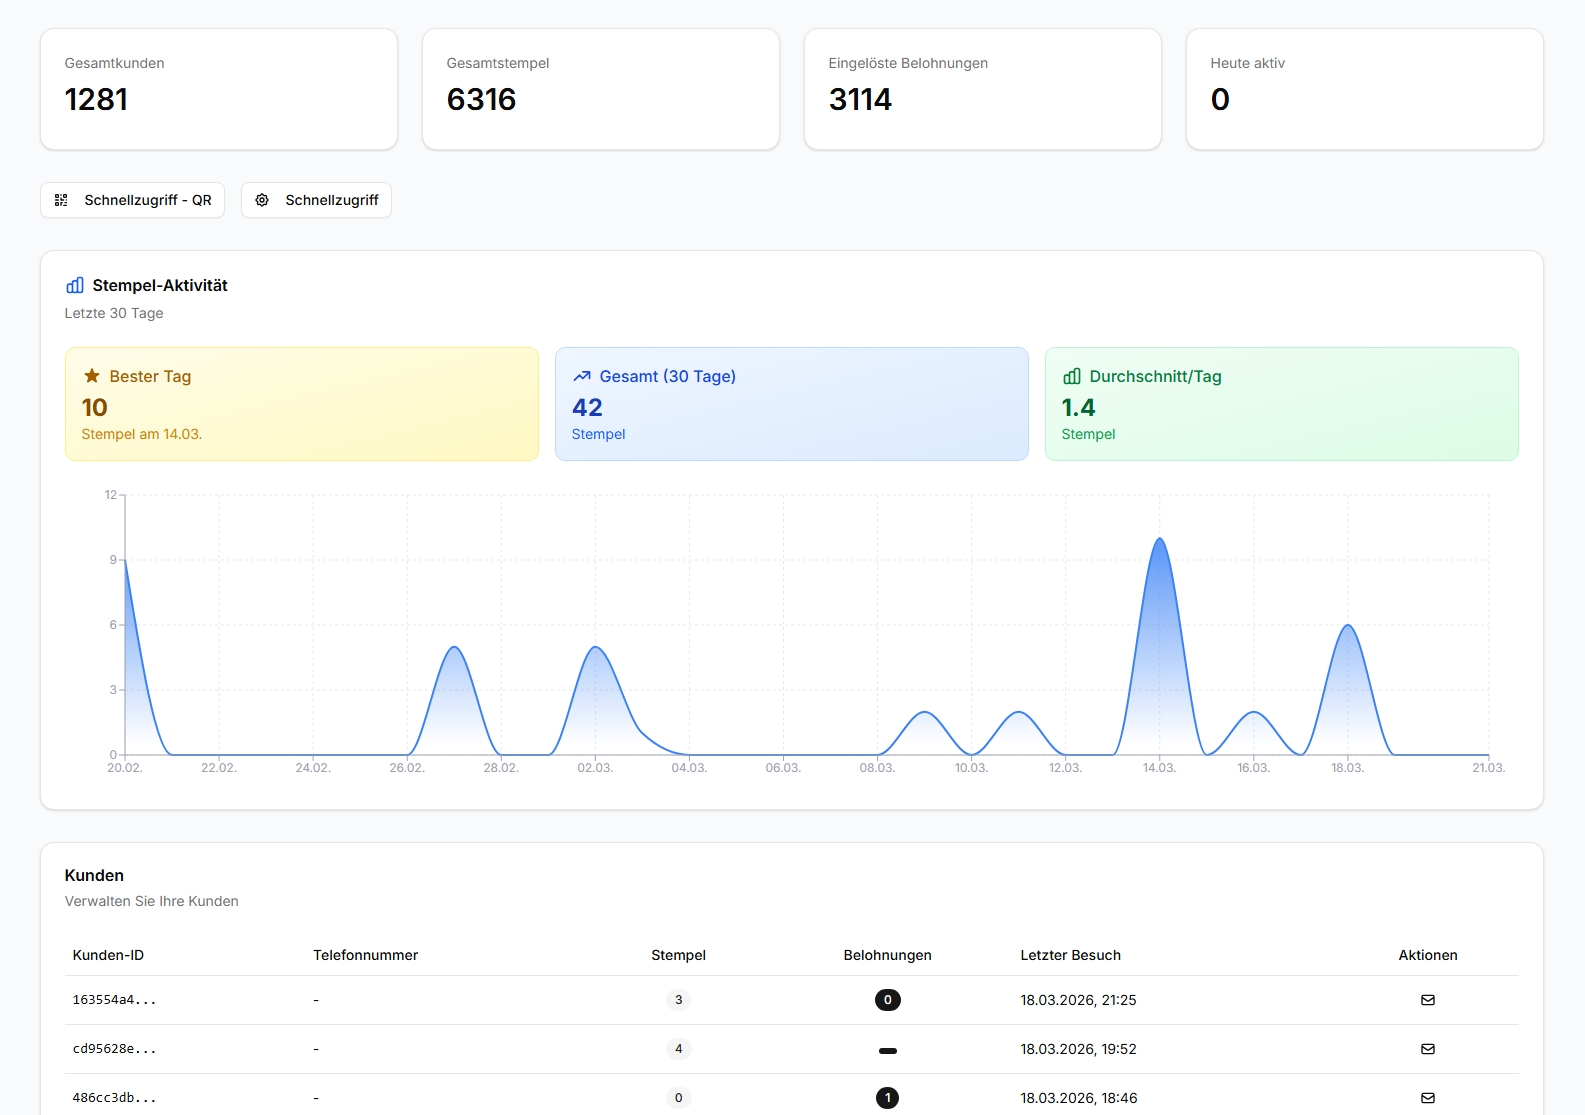
Oikeaa tuotantodataa. Kaikki asiakkaat anonyymejä – ei nimiä, ei sähköposteja, ei puhelinnumeroita näkyvissä.
Valitse pakettisi
Kaikki ominaisuudet ilmaiseksi 25 asiakkaaseen asti. Sen jälkeen Premium.
Stempely
- Enintään 25 asiakasta
- Digitaalinen leimakortti
- QR-koodinlukija
- Kosketuksettomat leimat (NFC)
- Lähetä tarjouksia ja muistutuksia
- Tilastot
- QR-koodi logolla
- Asiakaslista
- Parempi näkyvyys verkossa
- Ensisijainen tuki
Franchise
- Kaikki Premiumin ominaisuudet
- Useita toimipisteitä
- Räätälöidyt ehdot
- Oma yhteyshenkilö
Kaikki hinnat sisältävät ALV:n.
8 usein kysyttyä kysymystä: digitaalinen leimakortti ja GDPR
Mitä henkilötietoja Stempely tallentaa?
Stempely ei tallenna henkilötietoja, kuten nimiä, sähköpostiosoitteita tai puhelinnumeroita. Asiakkaat tunnistetaan yksinomaan anonyymillä, satunnaisesti luodulla tunnuksella. Sinä yrittäjänä näet vain: leimojen määrän, palkinnon tilan ja viimeisimmän käynnin – tietämättä, kuka henkilö tarkalleen on.
Tarvitsenko suostumuslauselman asiakkailtani?
Koska Stempely ei käsittele henkilötietoja, erillistä suostumuslauselmaa ei tarvita. QR-koodin skannaaminen – puhelimen kameralla tai Stempely-sovelluksessa – on asiakkaan aktiivinen, vapaaehtoinen toimenpide. Seurantaa tai mainosevästeitä ei ole. Joka tallentaa kortin Apple Walletiin tai Google Walletiin, saa selaimeen yhden evästeen, joka tunnistaa vain hänen leimakorttinsa – ilman nimeä, ilman sähköpostiosoitetta.
Missä Stempelyn tiedot tallennetaan?
Kaikki tiedot tallennetaan Saksassa eli EU:ssa sijaitsevilla palvelimilla. Stempely ei käytä yhdysvaltalaisia pilvipalveluja, joissa voisi tapahtua tiedonsiirtoa kolmansiin maihin. Tiedot eivät poistu EU:sta.
Ovatko paperiset leimakortit tietosuojan kannalta ongelmattomia?
Eivät, päinvastoin. Monet liikkeet pitävät sivutuotteena käsin kirjoitettuja asiakaslistoja nimillä ja puhelinnumeroilla – se on henkilötietojen käsittelyä ja vaatii GDPR:n mukaisen käsittelyperusteen. Paperiset leimakortit sinänsä ovat tietosuojan kannalta neutraaleja, mutta niiden ympärillä oleva käytäntö usein ei.
Luovuttaako Stempely tietoja kolmansille?
Ei. Stempely ei myy, jaa eikä siirrä asiakastietoja kolmansille. Liiketietosi ja anonymisoidut leimatiedot kuuluvat sinulle. Mainoskumppaneita, tietovälittäjiä tai kolmansien osapuolten seurantaa ei ole.
Miten push-viestit toimivat tietosuojaa noudattaen?
Push-viestejä lähetetään vain, jos asiakas on sallinut ne aktiivisesti sovelluksessa (opt-in käyttöjärjestelmän kautta). Viesti lähetetään anonyymille laitetunnukselle – Stempely ei tunne vastaanottajan nimeä eikä sähköpostia. Asiakkaat voivat poistaa ilmoitukset käytöstä milloin tahansa järjestelmäasetuksista.
Täytyykö minun yrittäjänä pitää käsittelytoimien selostetta?
Periaatteessa kyllä – jokaisen yrityksen on pidettävä käsittelytoimien selostetta GDPR:n 30 artiklan mukaisesti. Koska Stempely ei kuitenkaan käsittele henkilökohtaisia asiakastietoja, merkintä on minimaalinen. Käsittely rajoittuu anonyymeihin leimatietoihin ja omiin liiketietoihisi (kirjautuminen, sähköposti).
Voinko käyttää Stempelyä niin, ettei asiakkaiden tarvitse asentaa sovellusta?
Kyllä. Asiakkaat voivat tallentaa leimakorttinsa ilman sovellusta suoraan Apple Walletiin tai Google Walletiin – myös ilman tiliä, ilman sähköpostiosoitetta ja ilman nimeä. Vaihtoehtona on ilmainen Stempely-sovellus, sekin ilman tiliä ja ilman henkilötietoja, mutta push-viesteillä. Kummassakin tapauksessa asiakas päättää aktiivisesti, haluaako osallistua.
"Kirjanpitäjäni antoi vihreää valoa – ei henkilötietoja, palvelimet EU:ssa. Asia selvä."
— T. K., kahvilan omistaja, Hampuri
Sitouta asiakkaat GDPR-yhteensopivasti. Tästä päivästä alkaen.
Ei henkilötietoja, ei suostumuslauselmia, ei asiakaslistoja paperilla. Digitaalinen kanta-asiakasohjelmasi on käytössä 5 minuutissa.
Ilmainen paketti pysyy ilmaisena – ei määräaikaa, ei kikkoja.
Aloita nyt — ei sopimusta, ei luottokorttiaPysyvästi ilmainen · GDPR-yhteensopiva · Palvelimet EU:ssa
Saatavilla myös suoraan sovelluksena