Cyfrowa karta lojalnościowa & RODO
Chcesz używać cyfrowej karty lojalnościowej, ale nie jesteś pewien, czy jest to zgodne z RODO? To zrozumiałe. Jako właściciel firmy chcesz budować lojalność klientów — ale nie kosztem ochrony danych. Ten przewodnik odpowiada na każde pytanie dotyczące ochrony danych i cyfrowych kart lojalnościowych. Jasno, uczciwie, bez prawniczego żargonu.
TL;DR
Stempely jest zgodny z RODO. Żadnych nazw, żadnych e-maili, żadnych numerów telefonów. Klienci pozostają anonimowi. Serwery w Niemczech. Żadnego udostępniania danych osobom trzecim.
Ironicznie, ręcznie pisane listy klientów przy kasie to właśnie prawdziwe ryzyko RODO — więcej na ten temat poniżej.
Właściciele firm, którzy budują lojalność klientów zgodnie z RODO
"Wcześniej mieliśmy przy kasie ręcznie pisaną listę klientów. Gdy dowiedziałam się, że może to stanowić problem z RODO, natychmiast przeszłam na Stempely. Teraz wszystko jest anonimowe i nadal skuteczne."
M. B.
Właścicielka piekarni, Stuttgart
"Mój księgowy zapytał, czy moje karty lojalnościowe są zgodne z RODO. Dzięki Stempely mogłem to od razu pokazać: żadnych danych osobowych, serwery w Niemczech. Temat zamknięty."
T. K.
Właściciel kawiarni, Hamburg
"Powiadomienia push były dla mnie kluczową kwestią. W Stempely wszystko działa przez opt-in i anonimowe identyfikatory. Mój prawnik dał zielone światło — bez zastrzeżeń."
S. R.
Właścicielka salonu fryzjerskiego, München
Zrozumieć ochronę danych
Co przechowuje cyfrowa karta lojalnościowa?
Najpierw najważniejsze pytanie: jakie dane lądują na serwerze, gdy klient korzysta z Twojej karty lojalnościowej?
W Stempely odpowiedź brzmi: jak najmniej. Gdy klient skanuje Twój kod QR, dzieje się co następuje:
Anonimowe ID klienta
Losowo wygenerowany identyfikator, który nie pozwala zidentyfikować osoby
Liczba pieczątek
Ile pieczątek zebrał klient
Status nagrody
Czy nagroda może zostać zrealizowana, czy już została zrealizowana
Ostatnia wizyta
Kiedy ostatnia pieczątka została zeskanowana — jako data, bez śledzenia godzin
Imię i nazwisko
Nie zbierane — Stempely nigdy o to nie pyta
Adres e-mail
Nie zbierany — konto nie jest wymagane
Numer telefonu
Nie zbierany — powiadomienia push działają przez anonimowe ID urządzenia
Dane lokalizacyjne
Brak śledzenia GPS, brak geofencingu, brak profili ruchu
Podsumowując: Stempely wie, że „Urządzenie #A7x9" ma 7 pieczątek w Twoim sklepie. Stempely nie wie, że urządzenie należy do Lisy Müller, 34 lata, mieszkającej na Hauptstraße 12. I właśnie o to chodzi.
Czy Stempely jest zgodny z RODO?
Tak — i nie dlatego, że mamy 40-stronicową politykę prywatności, ale dlatego, że system został zbudowany od podstaw tak, aby nie potrzebował danych osobowych.
RODO ma zastosowanie, gdy przetwarzane są dane osobowe — czyli dane, które można przypisać konkretnej osobie. Ponieważ Stempely pracuje wyłącznie z anonimowymi, losowo generowanymi identyfikatorami i nie przechowuje żadnych informacji identyfikujących, zdecydowana większość wymogów RODO po prostu nie ma zastosowania.
0
osobistych punktów danych na klienta
DE/UE
lokalizacja serwera — dane nie opuszczają UE
0
podmiotów trzecich z dostępem do danych klientów
Co Stempely robi konkretnie dla zgodności z RODO:
- Privacy by Design: system od początku nie zbiera danych osobowych
- Minimalizacja danych: tylko dane technicznie niezbędne dla karty lojalnościowej
- Serwery w Niemczech/UE: brak transferu danych do krajów trzecich
- Brak udostępniania danych: ani partnerom reklamowym, ani brokerom danych
- Opt-in dla powiadomień push: powiadomienia tylko za aktywną zgodą klienta
- Brak śledzenia: brak reklamowych i śledzących plików cookie, brak fingerprintingu, brak profili ruchu
Czy klienci muszą wyrażać zgodę?
To pytanie, które najbardziej dezorientuje właścicieli firm. Krótka odpowiedź: Nie, nie jest potrzebna żadna oddzielna deklaracja zgody.
Dlaczego? Ponieważ RODO wymaga zgody tylko wtedy, gdy przetwarzane są dane osobowe. Ponieważ Stempely nie zbiera takich danych, obowiązek uzyskania zgody nie ma zastosowania.
To, co i tak się dzieje, to aktywne działanie klienta: skanuje kod QR — aparatem w telefonie lub w aplikacji Stempely — zapisuje kartę lojalnościową i świadomie decyduje się uczestniczyć w Twoim programie lojalnościowym. To nie jest bierne zbieranie danych — to dobrowolna, świadoma decyzja.
Porównanie: Zgoda
Klasyczny system newslettera
Wymagany adres e-mail. Obowiązkowy podwójny opt-in. Deklaracja zgody do udokumentowania. Prawo do cofnięcia do wyjaśnienia. Obowiązki przechowywania do spełnienia.
Karta lojalnościowa Stempely
Żadnego e-maila. Żadnego konta. Żadnego podwójnego opt-in. Klient skanuje, zbiera pieczątki, realizuje nagrody. Gotowe. Żadnej deklaracji zgody nie potrzeba.
Gdzie przechowywane są dane?
Wszystkie dane Stempely są przechowywane na serwerach w Niemczech lub UE. Nie ma żadnego transferu danych do USA ani innych krajów trzecich.
Dlaczego to ważne: od wyroku TSUE w sprawie Schrems II transfer danych do USA jest prawnie problematyczny. Wiele narzędzi SaaS korzysta z AWS, Google Cloud lub Azure z centrum danych w USA — tworząc ryzyko compliance dla swoich klientów. Stempely całkowicie omija ten problem.
Stempely
- Serwery w Niemczech/UE
- Brak transferu danych do krajów trzecich
- Infrastruktura zgodna z RODO
- Dane pozostają w UE
Wiele innych narzędzi
- Serwery w USA (AWS, Google Cloud)
- Transfer danych do krajów trzecich
- Ryzyko Schrems II
- Potrzebne dodatkowe klauzule umowne
Czy papierowe karty lojalnościowe są lepsze z punktu widzenia ochrony danych?
Wiele osób tak uważa — ale jest odwrotnie.
Papierowa karta lojalnościowa sama w sobie jest neutralna z punktu widzenia ochrony danych. Nie zawiera danych osobowych. Problem leży gdzie indziej: w praktykach, które wokół niej się rozwijają.
Co wiele sklepów robi przy okazji (i czego nie wolno):
- Prowadzenie ręcznie pisanych list klientów z imionami i numerami telefonów
- Przechowywanie danych klientów w niezabezpieczonych plikach Excel na laptopie
- Zbieranie wizytówek i wykorzystywanie ich do marketingu bez zgody
- Tworzenie grup WhatsApp z numerami klientów
Wszystko to stanowi przetwarzanie danych osobowych — a więc podlega RODO. Potrzebujesz podstawy prawnej, rejestru czynności przetwarzania, polityki prywatności i udokumentowanej zgody każdego klienta z osobna.
Dzięki Stempely nic z tego się nie dzieje — żadnej nazwy, żadnego numeru, żadnej listy. Cyfrowa karta lojalnościowa sprawia, że ręcznie pisana lista klientów staje się zbędna, eliminując tym samym największe ryzyko RODO w sklepie.
Powiadomienia push i ochrona danych
Powiadomienia push to jedna z największych zalet cyfrowej karty lojalnościowej: możesz odzyskać nieaktywnych klientów, uruchamiać błyskawiczne promocje lub przypominać klientom, że są blisko swojej nagrody. Ale czy powiadomienia push są w ogóle zgodne z RODO?
Tak — jeśli są prawidłowo wdrożone. A w Stempely jest właśnie tak.
Opt-in przez system operacyjny
Gdy klient korzysta z aplikacji Stempely, iOS lub Android pyta wprost: „Czy ta aplikacja może wysyłać Ci powiadomienia?" Powiadomienia push są aktywowane tylko przy odpowiedzi „Tak".
Anonimowe dostarczanie
Powiadomienie push jest wysyłane do anonimowego ID urządzenia. Stempely nie zna ani nazwiska, ani e-maila odbiorcy. Technicznie niemożliwe jest przypisanie wiadomości do konkretnej osoby.
Możliwość wyłączenia w dowolnym momencie
Klient może wyłączyć powiadomienia push w dowolnym momencie w ustawieniach systemowych — bez usuwania aplikacji, bez kontaktowania się z Tobą. Pełna kontrola po stronie klienta.
Porównanie z e-mail marketingiem: Do newslettera potrzebujesz adresu e-mail klienta, potwierdzenia podwójnego opt-in, udokumentowanej zgody i działającej opcji rezygnacji. Z powiadomieniami push Stempely nie potrzebujesz niczego z tego. Klient decyduje przez ustawienia systemowe — a Ty wysyłasz do anonimowego ID.
Do odhaczenia
Lista kontrolna: lojalność klientów zgodna z RODO
7 punktów, które powinieneś sprawdzić jako właściciel firmy — niezależnie od tego, czy używasz Stempely, czy nie.
Żadnych ręcznie pisanych list klientów
Jeśli zbierasz imiona i numery telefonów na papierze, potrzebujesz podstawy prawnej i udokumentowanej zgody każdego klienta.
Żadnych niezabezpieczonych plików Excel
Dane klientów w pliku Excel na laptopie? Bez szyfrowania i kontroli dostępu to naruszenie RODO.
Żadnego marketingu WhatsApp bez zgody
Grupy WhatsApp lub listy broadcastowe z klientami są niezgodne z prawem bez udokumentowanej zgody — a sam WhatsApp jest problematyczny z punktu widzenia ochrony danych.
Wywiesić politykę prywatności w sklepie
Jeśli przetwarzasz dane osobowe (np. na potrzeby newslettera), polityka prywatności musi być dostępna.
Prowadzić rejestr czynności przetwarzania
Każda firma musi dokumentować, jakie dane przetwarza. W Stempely wpis jest minimalny, ponieważ nie są przetwarzane żadne dane osobowe klientów.
Powiadomienia push tylko z opt-in
Powiadomienia do klientów mogą być wysyłane tylko wtedy, gdy klient aktywnie wyraził na to zgodę. W Stempely system operacyjny zajmuje się tym automatycznie.
Przechowywać dane na serwerach UE
Jeśli korzystasz z cyfrowych narzędzi, upewnij się, że dane pozostają w UE. Stempely przechowuje wszystko w Niemczech — żadnego transferu do krajów trzecich.
Bez umowy · Bez karty kredytowej · Gotowe w 5 minut
Ochrona danych spotyka lojalność klientów
Zgodne z RODO i pełny przegląd
Anonimowe dane nie oznaczają mniejszego wglądu. Widzisz pieczątki, nagrody i aktywność — nigdy nie znając nazwiska.
1.281
Wszyscy klienci
6.316
Wszystkie pieczątki
3.114
Zrealizowane nagrody
Live
Pieczątki dzisiaj
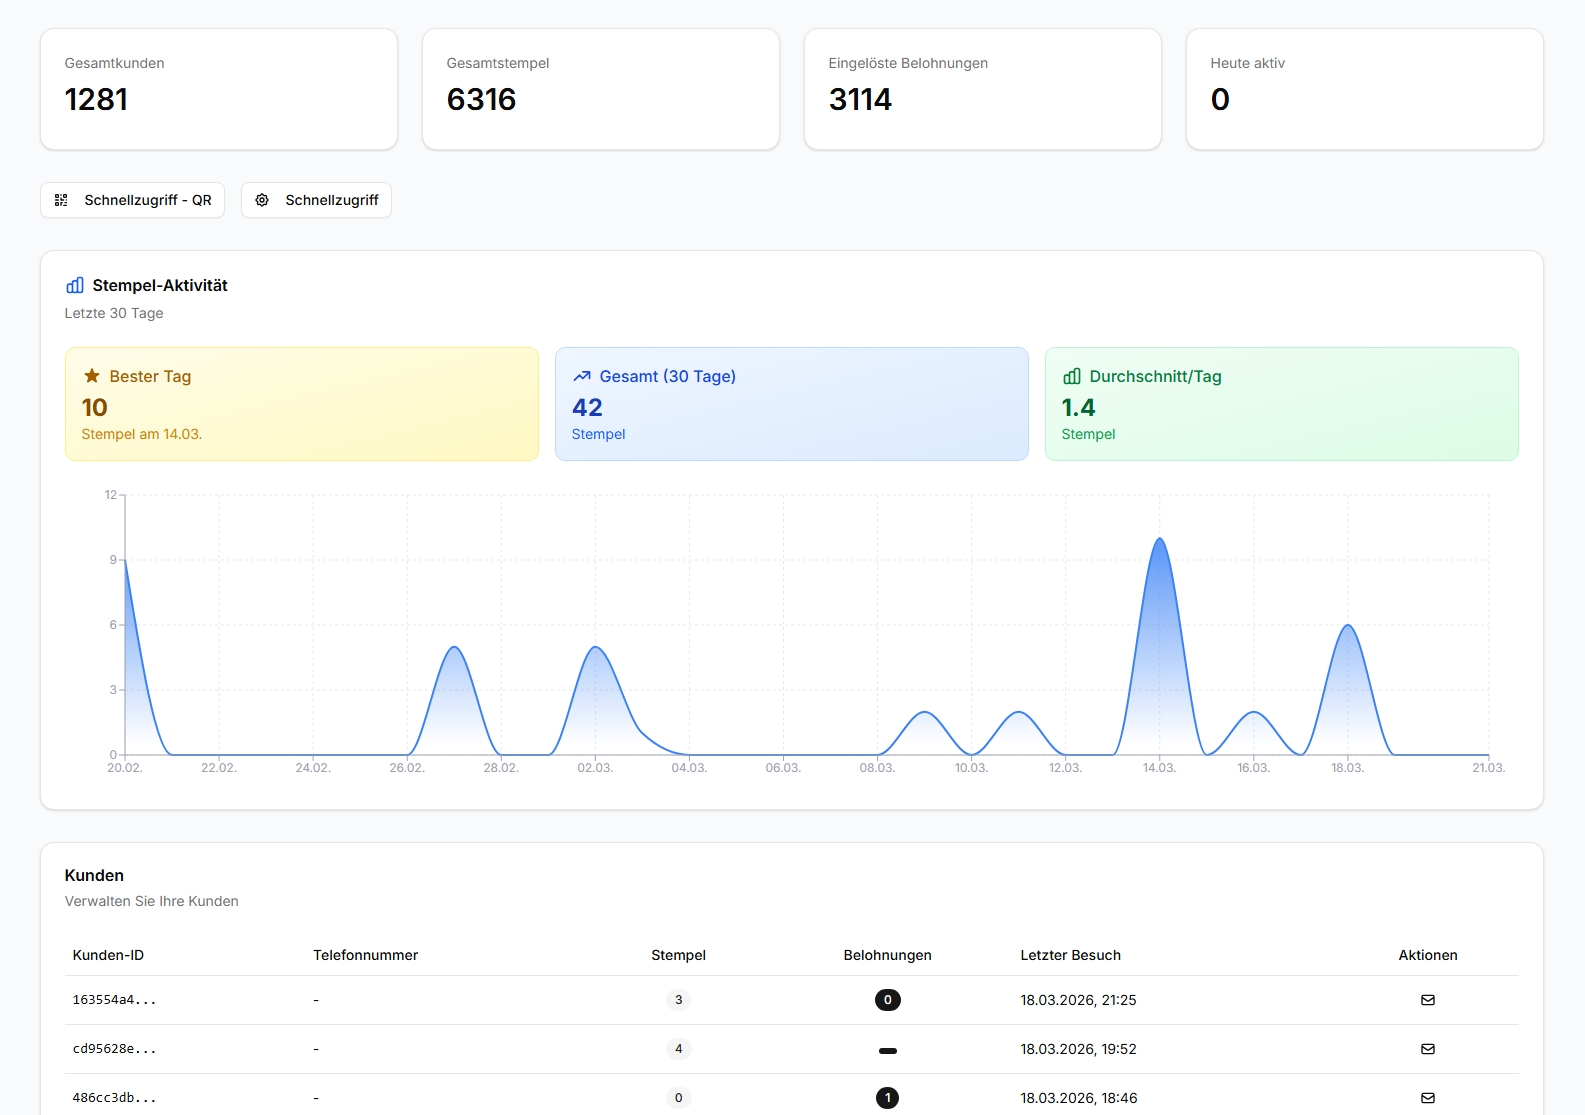
Prawdziwe dane produkcyjne. Wszyscy klienci anonimowi — żadnych widocznych nazw, e-maili ani numerów telefonów.
Wybierz swój plan
Wszystkie funkcje za darmo do 25 klientów. Potem Premium.
Stempely
- Do 25 klientów
- Cyfrowa karta lojalnościowa
- Skaner kodów QR
- Pieczątki bezkontaktowe (NFC)
- Wysyłaj oferty i przypomnienia
- Statystyki
- Kod QR z logo
- Lista klientów
- Większa widoczność w sieci
- Priorytetowe wsparcie
Franczyza
- Wszystko z Premium
- Wiele lokalizacji
- Indywidualne warunki
- Dedykowany opiekun klienta
Wszystkie ceny bez VAT.
8 często zadawanych pytań: cyfrowa karta lojalnościowa & RODO
Jakie dane osobowe przechowuje Stempely?
Stempely nie przechowuje żadnych danych osobowych, takich jak nazwy, adresy e-mail czy numery telefonów. Klienci są identyfikowani wyłącznie przez anonimowe, losowo generowane ID. Jako właściciel firmy widzisz tylko: liczbę pieczątek, status nagrody i ostatnią wizytę — nie wiedząc dokładnie, kto to jest.
Czy potrzebuję deklaracji zgody od moich klientów?
Ponieważ Stempely nie przetwarza danych osobowych, żadna oddzielna deklaracja zgody nie jest potrzebna. Zeskanowanie kodu QR — aparatem w telefonie lub w aplikacji Stempely — to aktywne, dobrowolne działanie klienta. Nie ma śledzenia ani reklamowych plików cookie. Kto zapisuje kartę w Apple Wallet lub Google Wallet, otrzymuje w przeglądarce jeden plik cookie, który rozpoznaje wyłącznie jego kartę lojalnościową — bez imienia i nazwiska, bez adresu e-mail.
Gdzie są przechowywane dane Stempely?
Wszystkie dane są przechowywane na serwerach w Niemczech lub UE. Stempely nie korzysta z amerykańskich usług chmurowych, w których mógłby nastąpić transfer danych do krajów trzecich. Dane nie opuszczają UE.
Czy papierowe karty lojalnościowe są nieszkodliwe z punktu widzenia ochrony danych?
Nie, wręcz przeciwnie. Wiele sklepów prowadzi przy okazji ręcznie pisane listy klientów z imionami i numerami telefonów — to jest przetwarzanie danych osobowych i wymaga podstawy prawnej na mocy RODO. Papierowe karty lojalnościowe same w sobie są neutralne z punktu widzenia ochrony danych, ale otaczające je praktyki często nie.
Czy Stempely udostępnia dane osobom trzecim?
Nie. Stempely nie sprzedaje, nie udostępnia ani nie przekazuje danych klientów osobom trzecim. Twoje dane biznesowe i zanonimizowane dane pieczątek należą do Ciebie. Nie ma partnerów reklamowych, brokerów danych ani śledzenia przez zewnętrznych dostawców.
Jak powiadomienia push działają zgodnie z ochroną danych?
Powiadomienia push są wysyłane tylko wtedy, gdy klient aktywnie na nie zezwolił w aplikacji (opt-in przez system operacyjny). Wiadomość jest wysyłana do anonimowego ID urządzenia — Stempely nie zna ani nazwiska, ani e-maila odbiorcy. Klienci mogą wyłączyć powiadomienia w dowolnym momencie w ustawieniach systemowych.
Czy jako właściciel firmy muszę prowadzić rejestr czynności przetwarzania?
Co do zasady tak — każda firma musi prowadzić rejestr czynności przetwarzania zgodnie z Art. 30 RODO. Ponieważ jednak Stempely nie przetwarza danych osobowych klientów, wpis jest minimalny. Przetwarzanie ogranicza się do anonimowych danych pieczątek i Twoich własnych danych biznesowych (login, e-mail).
Czy mogę używać Stempely bez instalowania przez klientów aplikacji?
Tak. Klienci mogą zapisać swoją kartę lojalnościową bez aplikacji bezpośrednio w Apple Wallet lub Google Wallet — również bez konta, bez adresu e-mail i bez imienia. Alternatywnie dostępna jest bezpłatna aplikacja Stempely, także bez konta i bez danych osobowych, za to z powiadomieniami push. W obu przypadkach klient aktywnie decyduje, czy chce uczestniczyć.
"Mój księgowy dał zielone światło — żadnych danych osobowych, serwery w Niemczech. Temat zamknięty."
— T. K., Właściciel kawiarni, Hamburg
Buduj lojalność klientów zgodnie z RODO. Od dzisiaj.
Żadnych danych osobowych, żadnych deklaracji zgody, żadnych list klientów na papierze. Twój cyfrowy program lojalnościowy jest live w 5 minut.
Bezpłatny plan pozostaje bezpłatny — bez daty wygaśnięcia, bez tricków.
Zacznij teraz — bez umowy, bez karty kredytowejBezpłatnie na stałe · Zgodne z RODO · Serwery w Niemczech
Dostępne też bezpośrednio jako aplikacja