Digitalt stempelkort og GDPR
Vil du bruke et digitalt stempelkort, men er usikker på om det er GDPR-kompatibelt? Forståelig. Som bedriftseier vil du ha kundelojalitet – men ikke på bekostning av personvernet. Denne veiviseren svarer på alle spørsmål du har om personvern og digitale stempelkort. Tydelig, ærlig, uten juristspråk.
TL;DR
Stempely er GDPR-kompatibelt. Ingen navn, ingen e-poster, ingen telefonnumre. Kundene forblir anonyme. Servere i Tyskland. Ingen videreformidling av data til tredjeparter.
Ironisk nok er håndskrevne kundelister ved siden av kassen den egentlige GDPR-risikoen – mer om det lenger ned.
Bedriftseiere som binder kunder GDPR-kompatibelt
"Vi hadde en håndskrevet kundeliste ved siden av kassen før. Da jeg fikk vite at det kan være et GDPR-problem, gikk jeg over til Stempely med en gang. Nå er alt anonymt og likevel effektivt."
M. B.
Bakerieier, Stuttgart
"Regnskapsføreren min spurte om stempelkortene mine er GDPR-kompatible. Med Stempely kunne jeg vise med en gang: ingen personopplysninger, servere i Tyskland. Saken er avklart."
T. K.
Kaféeier, Hamburg
"Pushmeldinger var knekkpunktet for meg. Hos Stempely går alt via opt-in og anonyme ID-er. Advokaten min ga grønt lys – uten betenkeligheter."
S. R.
Frisøreier, München
Forstå personvern
Hva lagrer et digitalt stempelkort?
Det viktigste spørsmålet først: Hvilke data havner egentlig på serveren når en kunde bruker stempelkortet ditt?
Hos Stempely er svaret: så lite som mulig. Når en kunde skanner QR-koden din, skjer følgende:
Anonym kunde-ID
En tilfeldig generert ID som ikke gir noen mulighet til å slutte seg til personen
Antall stempler
Hvor mange stempler kunden har samlet
Belønningsstatus
Om en belønning kan løses inn eller allerede er innløst
Siste besøk
Når det siste stempelet ble skannet – som dato, uten sporing av klokkeslett
Navn eller fullt navn
Registreres ikke – Stempely spør aldri om det
E-postadresse
Registreres ikke – ingen konto nødvendig
Telefonnummer
Registreres ikke – push går via anonym enhets-ID
Posisjonsdata
Ingen GPS-sporing, ingen geofencing, ingen bevegelsesprofiler
Oppsummert: Stempely vet at «enhet #A7x9» har 7 stempler hos butikken din. Stempely vet ikke at enheten tilhører Lisa Hansen, 34 år gammel, bosatt i Storgata 12. Og akkurat det er poenget.
Er Stempely GDPR-kompatibelt?
Ja – og det ikke fordi vi har en personvernerklæring på 40 sider, men fordi systemet fra grunnen av er bygget slik at det ikke trenger personopplysninger.
GDPR gjelder når personopplysninger behandles – altså data som kan knyttes til en konkret person. Siden Stempely utelukkende arbeider med anonyme, tilfeldig genererte ID-er og ikke lagrer identifiserende informasjon, faller størstedelen av GDPR-kravene bort.
0
personopplysninger per kunde
DE/EU
serverplassering – data forlater ikke EU
0
tredjeparter som har tilgang til kundedata
Hva Stempely konkret gjør for GDPR-samsvar:
- Privacy by design: Systemet samler fra starten ikke inn personopplysninger
- Dataminimering: Bare de dataene som er teknisk nødvendige for stempelkortet
- Servere i Tyskland/EU: Ingen dataoverføring til tredjeland
- Ingen videreformidling av data: Verken til reklamepartnere eller databrokere
- Opt-in for push: Varsler bare med kundens aktive samtykke
- Ingen sporing: Ingen reklame- eller sporingsinformasjonskapsler, ingen fingerprinting, ingen bevegelsesprofiler
Trenger kundene å gi samtykke?
Dette er spørsmålet som gjør bedriftseiere mest usikre. Det korte svaret: Nei, ingen egen samtykkeerklæring er nødvendig.
Hvorfor? Fordi GDPR bare krever samtykke når personopplysninger behandles. Siden Stempely ikke samler inn slike data, faller samtykkekravet bort.
Det som likevel skjer, er en aktiv handling fra kunden: Han skanner QR-koden – med mobilkameraet eller Stempely-appen –, lagrer stempelkortet og bestemmer seg bevisst for å delta i lojalitetsprogrammet ditt. Det er ikke passiv datainnsamling – det er en frivillig, informert beslutning.
Sammenligning: Samtykke
Klassisk nyhetsbrevsystem
E-postadresse kreves. Double opt-in er obligatorisk. Dokumentere samtykkeerklæring. Forklare angreretten. Ta hensyn til oppbevaringsplikter.
Stempely-stempelkort
Ingen e-post. Ingen konto. Ikke noe double opt-in. Kunden skanner, samler stempler, løser inn belønninger. Ferdig. Ingen samtykkeerklæring nødvendig.
Hvor lagres dataene?
Alle Stempely-data lagres på servere i Tyskland og dermed EU. Det finnes ingen dataoverføring til USA eller andre tredjeland.
Derfor er det viktig: Siden Schrems II-dommen fra EU-domstolen er dataoverføring til USA rettslig problematisk. Mange SaaS-verktøy bruker AWS, Google Cloud eller Azure med datasentre i USA – og skaper dermed en samsvarsrisiko for kundene sine. Stempely omgår dette problemet fullstendig.
Stempely
- Servere i Tyskland/EU
- Ingen dataoverføring til tredjeland
- GDPR-kompatibel infrastruktur
- Data blir i EU
Mange andre verktøy
- Servere i USA (AWS, Google Cloud)
- Dataoverføring til tredjeland
- Schrems II-risiko
- Tilleggsvilkår i avtalen nødvendig
Er papirstempelkort bedre personvernmessig?
Det tror mange – men det motsatte er tilfellet.
Et papirstempelkort i seg selv er personvernnøytralt. Det inneholder ingen personopplysninger. Problemet ligger et annet sted: i praksisen som utvikler seg rundt.
Hva mange butikker gjør ved siden av (og ikke har lov til):
- Føre håndskrevne kundelister med navn og telefonnumre
- Lagre kundedata i usikrede Excel-lister på laptopen
- Samle visittkort og bruke dem til markedsføring uten samtykke
- Opprette WhatsApp-grupper med kundenumre
Alt dette er behandling av personopplysninger – og dermed underlagt GDPR. Du trenger et rettslig grunnlag, en behandlingsprotokoll, en personvernerklæring og dokumentert samtykke fra hver enkelt kunde.
Med Stempely skjer ingenting av dette – ikke noe navn, ikke noe nummer, ingen liste. Det digitale stempelkortet gjør den håndskrevne kundelisten overflødig og dermed den største GDPR-risikoen i butikken.
Pushmeldinger og personvern
Pushmeldinger er en av de største fordelene med et digitalt stempelkort: Du kan hente inaktive kunder tilbake, starte lynkampanjer eller minne kundene på at de er like før belønningen. Men er pushmeldinger i det hele tatt GDPR-kompatible?
Ja – hvis de er gjennomført riktig. Og hos Stempely er akkurat det tilfellet.
Opt-in via operativsystemet
Bruker en kunde Stempely-appen, spør iOS eller Android uttrykkelig: «Får denne appen sende deg varsler?» Bare ved «Ja» aktiveres pushmeldinger.
Anonym levering
Pushmeldingen sendes til en anonym enhets-ID. Stempely kjenner verken navnet eller e-posten til mottakeren. Det er teknisk umulig å knytte meldingen til en person.
Kan skrus av når som helst
Kunden kan slå av pushmeldinger når som helst i systeminnstillingene – uten å slette appen, uten å kontakte deg. Full kontroll hos kunden.
Sammenligning med e-postmarkedsføring: For et nyhetsbrev trenger du kundens e-postadresse, en double opt-in-bekreftelse, et dokumentert samtykke og en fungerende avmeldingsmulighet. Med Stempely-push trenger du: ingenting av det. Kunden bestemmer via systeminnstillingen – og du sender til en anonym ID.
Til å krysse av
Sjekkliste: GDPR-kompatibel kundelojalitet
7 punkter du som bedriftseier bør kontrollere – enten du bruker Stempely eller ikke.
Ingen håndskrevne kundelister
Hvis du samler navn og telefonnumre på papir, trenger du et rettslig grunnlag og dokumentert samtykke fra hver kunde.
Ingen usikrede Excel-lister
Kundedata i en Excel-fil på laptopen? Uten kryptering og tilgangskontroll er det et GDPR-brudd.
Ingen WhatsApp-markedsføring uten samtykke
WhatsApp-grupper eller kringkastingslister med kunder er ulovlige uten dokumentert samtykke – og WhatsApp selv er personvernmessig problematisk.
Heng opp personvernerklæringen i butikken
Hvis du behandler personopplysninger (f.eks. for et nyhetsbrev), må en personvernerklæring være tilgjengelig.
Før en behandlingsprotokoll
Hver virksomhet må dokumentere hvilke data den behandler. Hos Stempely er oppføringen minimal, siden det ikke oppstår personopplysninger om kunder.
Pushmeldinger bare med opt-in
Varsler til kunder skal bare sendes når kunden aktivt har samtykket. Hos Stempely ordner operativsystemet dette automatisk.
Lagre data på EU-servere
Hvis du bruker digitale verktøy, sørg for at dataene blir i EU. Stempely lagrer alt i Tyskland – ingen overføring til tredjeland.
Ingen binding · Ikke noe kredittkort · Satt opp på 5 minutter
Personvern møter kundelojalitet
GDPR-kompatibelt og likevel full oversikt
Anonyme data betyr ikke mindre innsikt. Du ser stempler, belønninger og aktivitet – uten noen gang å kjenne et navn.
1.281
Kunder totalt
6.316
Stempler totalt
3.114
Innløste belønninger
Live
Stempler i dag
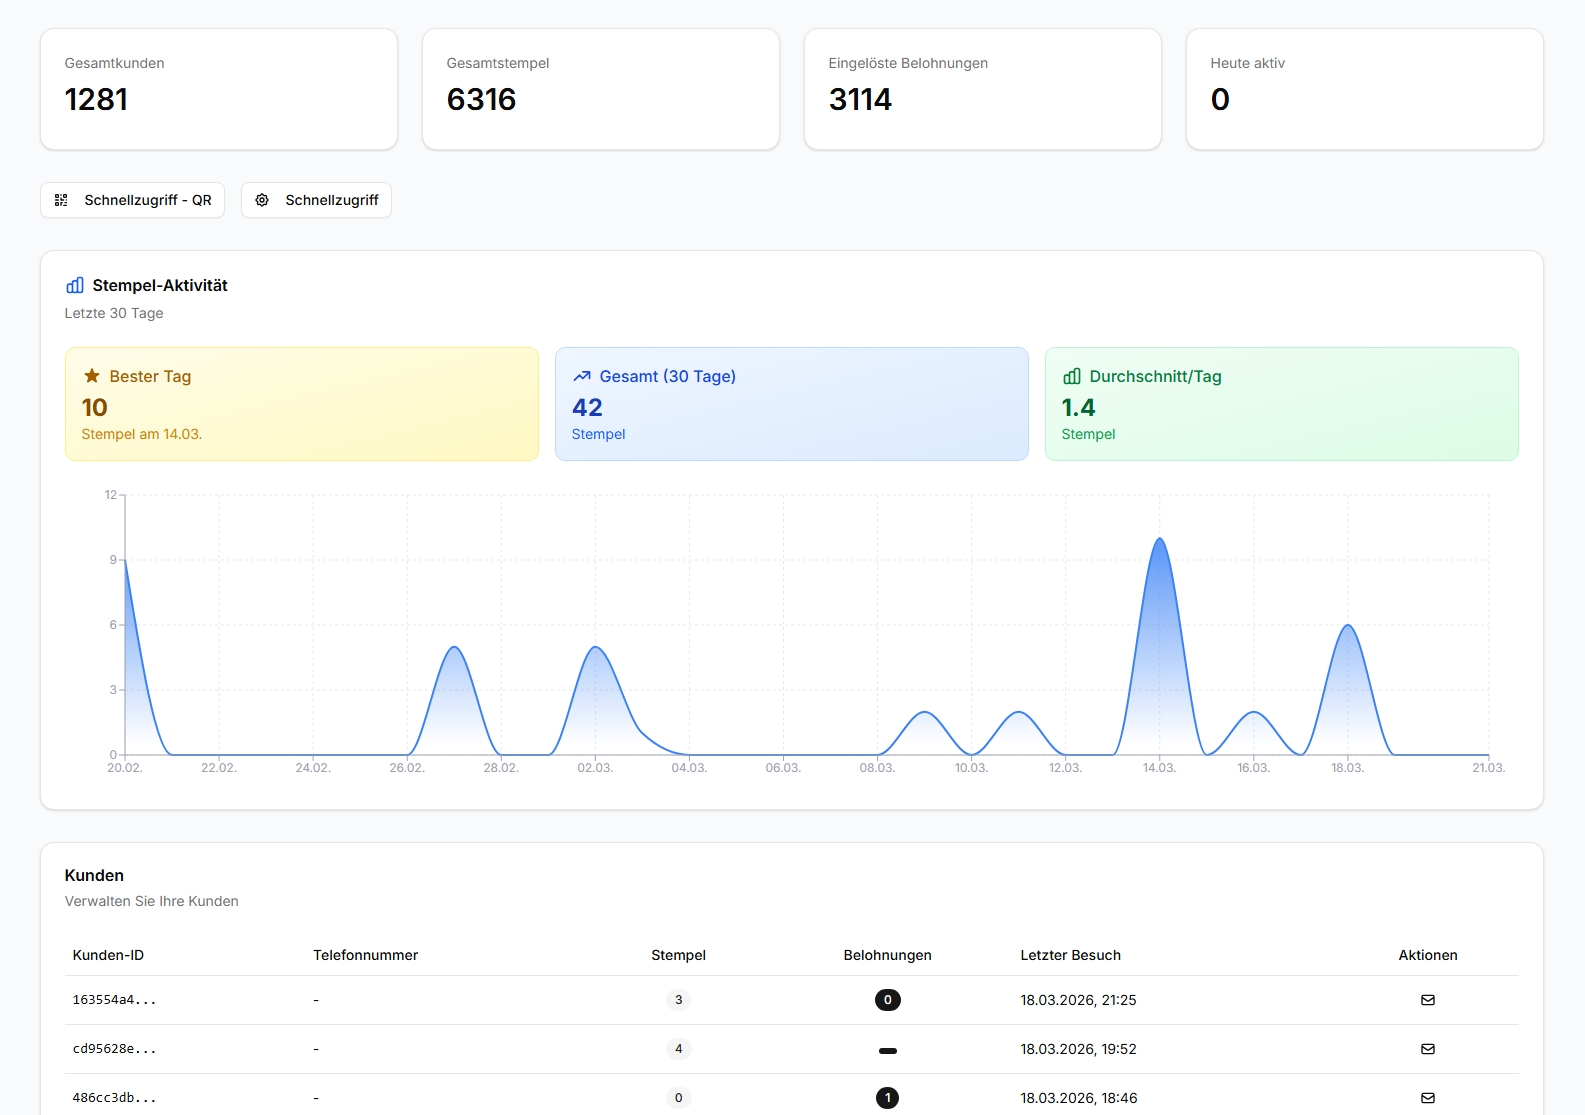
Ekte produksjonsdata. Alle kunder anonyme – ingen navn, ingen e-poster, ingen telefonnumre synlige.
Velg pakken din
Alle funksjoner gratis opptil 25 kunder. Deretter Premium.
Stempely
- Opptil 25 kunder
- Digitalt stempelkort
- QR-kodeleser
- Kontaktløse stempler (NFC)
- Send tilbud og påminnelser
- Statistikk
- QR-kode med logo
- Kundeliste
- Mer synlighet på nettet
- Prioritert support
Franchise
- Alt i Premium
- Flere lokasjoner
- Skreddersydde vilkår
- Fast kontaktperson
Alle priser inkl. mva.
8 vanlige spørsmål: Digitalt stempelkort og GDPR
Hvilke personopplysninger lagrer Stempely?
Stempely lagrer ingen personopplysninger som navn, e-postadresser eller telefonnumre. Kundene identifiseres utelukkende med en anonym, tilfeldig generert ID. Du som bedriftseier ser bare: antall stempler, belønningsstatus og siste besøk – uten å vite hvem personen nøyaktig er.
Trenger jeg en samtykkeerklæring fra kundene mine?
Siden Stempely ikke behandler personopplysninger, er ingen egen samtykkeerklæring nødvendig. Skanning av QR-koden – enten med mobilkameraet eller i Stempely-appen – er en aktiv, frivillig handling fra kunden. Det finnes ingen sporing og ingen reklameinformasjonskapsler. Den som lagrer kortet via Apple Wallet eller Google Wallet, får i nettleseren én enkelt informasjonskapsel som bare gjenkjenner stempelkortet hans – uten navn, uten e-postadresse.
Hvor lagres dataene fra Stempely?
Alle data lagres på servere i Tyskland og dermed EU. Stempely bruker ikke amerikanske skytjenester der dataoverføring til tredjeland kan finne sted. Dataene forlater ikke EU.
Er papirstempelkort ubetenkelige personvernmessig?
Nei, tvert imot. Mange butikker fører ved siden av håndskrevne kundelister med navn og telefonnumre – det er behandling av personopplysninger og krever et rettslig grunnlag etter GDPR. Papirstempelkort i seg selv er personvernnøytrale, men praksisen rundt er det ofte ikke.
Gir Stempely data videre til tredjeparter?
Nei. Stempely selger, deler eller overfører ingen kundedata til tredjeparter. Forretningsdataene dine og de anonymiserte stempeldataene tilhører deg. Det finnes ingen reklamepartnere, ingen databrokere og ingen sporing fra tredjeparter.
Hvordan fungerer pushmeldinger på en personvernkompatibel måte?
Pushmeldinger sendes bare når kunden aktivt har tillatt dem i appen (opt-in via operativsystemet). Meldingen sendes til en anonym enhets-ID – Stempely kjenner verken navnet eller e-posten til mottakeren. Kundene kan slå av varslene når som helst i systeminnstillingene.
Må jeg som bedriftseier føre en behandlingsprotokoll?
I utgangspunktet ja – hver virksomhet må føre en behandlingsprotokoll etter Art. 30 GDPR. Siden Stempely imidlertid ikke behandler personopplysninger om kunder, er oppføringen minimal. Behandlingen er begrenset til anonyme stempeldata og dine egne forretningsdata (innlogging, e-post).
Kan jeg bruke Stempely uten at kundene installerer en app?
Ja. Kundene kan lagre stempelkortet sitt uten app rett i Apple Wallet eller Google Wallet – likeledes uten konto, uten e-postadresse og uten navn. Alternativt finnes den gratis Stempely-appen, også den uten konto og uten personopplysninger, men med pushmeldinger. I begge tilfeller bestemmer kunden aktivt om han vil delta.
"Regnskapsføreren min ga grønt lys – ingen personopplysninger, servere i Tyskland. Saken er avklart."
— T. K., kaféeier, Hamburg
Bind kunder GDPR-kompatibelt. Fra i dag.
Ingen personopplysninger, ingen samtykkeerklæringer, ingen kundelister på papir. Det digitale lojalitetsprogrammet ditt er live om 5 minutter.
Den gratis planen forblir gratis – ingen utløpsdato, ingen triks.
Kom i gang nå — ingen binding, ikke noe kredittkortGratis for alltid · GDPR-kompatibelt · Servere i Tyskland
Også tilgjengelig direkte som app