Dijital Sadakat Kartı & KVKK
Dijital bir sadakat kartı kullanmak istiyorsunuz ancak KVKK'ya uygun olup olmadığından emin değil misiniz? Anlaşılır bir durum. İşletme sahibi olarak müşteri bağlılığı istiyorsunuz — ama veri koruması pahasına değil. Bu rehber, veri koruma ve dijital sadakat kartları hakkında merak ettiğiniz her soruyu yanıtlıyor. Net, dürüst, hukuki jargon olmadan.
TL;DR
Stempely KVKK'ya uygundur. Ad, e-posta veya telefon numarası yok. Müşteriler anonim kalır. Sunucular Almanya'da. Üçüncü taraflarla veri paylaşımı yok.
İronik biçimde, kasanın yanındaki el yazısıyla yazılmış müşteri listeleri asıl KVKK riskidir — ayrıntılar aşağıda.
KVKK'ya uygun şekilde müşteri bağlılığı oluşturan işletme sahipleri
"Önceden kasanın yanında el yazısıyla tutulmuş bir müşteri listemiz vardı. Bunun KVKK sorunu olabileceğini öğrenince hemen Stempely'e geçtim. Artık her şey anonim ve yine de etkili."
M. B.
Fırın sahibi, Stuttgart
"Mali müşavirim sadakat kartlarımın KVKK'ya uygun olup olmadığını sordu. Stempely ile bunu doğrudan gösterebildim: kişisel veri yok, sunucular Almanya'da. Konu kapandı."
T. K.
Kafe sahibi, Hamburg
"Push bildirimleri benim için kritik noktaydı. Stempely'de her şey opt-in ve anonim kimlikler üzerinden işliyor. Avukatım onay verdi — hiçbir çekince olmadan."
S. R.
Kuaför sahibi, München
Veri korumayı anlamak
Dijital bir sadakat kartı ne saklar?
Önce en önemli soru: bir müşteri sadakat kartınızı kullandığında sunucuya gerçekte hangi veriler ulaşıyor?
Stempely'de yanıt şudur: mümkün olduğunca az. Bir müşteri QR kodunuzu taradığında şunlar olur:
Anonim müşteri kimliği
Bir kişiye geri izlenemeyen, rastgele oluşturulmuş bir kimlik
Pul sayısı
Müşterinin kaç pul biriktirdiği
Ödül durumu
Bir ödülün kullanılabilir olup olmadığı veya zaten kullanılıp kullanılmadığı
Son ziyaret
Son pulun ne zaman tarandığı — saat takibi olmadan, yalnızca tarih olarak
Ad veya tam ad
Toplanmıyor — Stempely hiçbir zaman sormaz
E-posta adresi
Toplanmıyor — hesap gerekmez
Telefon numarası
Toplanmıyor — push bildirimleri anonim cihaz kimliği üzerinden işler
Konum verileri
GPS takibi yok, coğrafi sınırlama yok, hareket profili yok
Özetle: Stempely, "Cihaz #A7x9"nin işletmenizde 7 pulu olduğunu biliyor. Cihazın, Hauptstraße 12'de yaşayan 34 yaşındaki Lisa Müller'e ait olduğunu bilmiyor. Ve asıl önemli olan tam da bu.
Stempely KVKK'ya uygun mu?
Evet — ve bu, 40 sayfalık bir gizlilik politikamız olduğu için değil, sistemin baştan kişisel verilere ihtiyaç duymayacak şekilde tasarlanmış olması nedeniyle.
KVKK, kişisel veriler işlendiğinde uygulanır — yani belirli bir kişiye atfedilebilen veriler. Stempely yalnızca anonim, rastgele oluşturulmuş kimliklerle çalıştığından ve hiçbir tanımlayıcı bilgi saklamadığından, KVKK gerekliliklerinin büyük çoğunluğu zaten geçerli olmaz.
0
müşteri başına kişisel veri noktası
DE/AB
sunucu konumu — veriler AB'yi terk etmiyor
0
müşteri verilerine erişimi olan üçüncü taraf
Stempely'nin KVKK uyumu için somut olarak yaptıkları:
- Privacy by Design: sistem başından itibaren kişisel veri toplamıyor
- Veri minimizasyonu: yalnızca sadakat kartı için teknik olarak gerekli veriler
- Almanya/AB'deki sunucular: üçüncü ülkelere veri transferi yok
- Veri paylaşımı yok: ne reklam ortaklarıyla ne de veri aracılarıyla
- Push için opt-in: bildirimler yalnızca müşterinin aktif onayıyla
- Takip yok: reklam veya takip çerezi yok, parmak izi yok, hareket profili yok
Müşterilerin onay vermesi gerekiyor mu?
Bu, işletme sahiplerini en çok şaşırtan sorudur. Kısa yanıt: Hayır, ayrı bir onay beyanı gerekmiyor.
Neden? Çünkü KVKK yalnızca kişisel veriler işlendiğinde onay ister. Stempely bu tür verileri toplamadığından onay yükümlülüğü geçerli değil.
Yine de gerçekleşen şey, müşterinin aktif bir eylemidir: QR kodu — telefon kamerasıyla veya Stempely uygulamasıyla — tarar, sadakat kartını kaydeder ve bilinçli olarak sadakat programınıza katılmaya karar verir. Bu pasif bir veri toplama değil — gönüllü, bilinçli bir karardır.
Karşılaştırma: Onay
Klasik bülten sistemi
E-posta adresi gerekli. Çift opt-in zorunlu. Onay beyanı belgelenmeli. Geri çekme hakkı açıklanmalı. Saklama yükümlülükleri gözetilmeli.
Stempely sadakat kartı
E-posta yok. Hesap yok. Çift opt-in yok. Müşteri tarar, pul biriktirir, ödülü kullanır. Bitti. Onay beyanı gerekmiyor.
Veriler nerede saklanıyor?
Tüm Stempely verileri Almanya veya AB'deki sunucularda saklanıyor. ABD veya diğer üçüncü ülkelere hiçbir veri transferi yapılmıyor.
Bu neden önemli: Avrupa Adalet Divanı'nın Schrems II kararından bu yana ABD'ye veri transferi hukuki açıdan sorunlu hale geldi. Pek çok SaaS aracı AWS, Google Cloud veya Azure'u ABD veri merkezleriyle kullanıyor — bu da müşterileri için uyumluluk riski yaratıyor. Stempely bu sorunu tamamen bertaraf ediyor.
Stempely
- Almanya/AB'deki sunucular
- Üçüncü ülkelere veri transferi yok
- KVKK uyumlu altyapı
- Veriler AB'de kalıyor
Pek çok diğer araç
- ABD'deki sunucular (AWS, Google Cloud)
- Üçüncü ülkelere veri transferi
- Schrems II riski
- Ek sözleşme maddeleri gerekli
Kağıt sadakat kartları veri koruma açısından daha mı iyi?
Çoğu kişi böyle düşünür — ama tam tersi doğrudur.
Kağıt sadakat kartı kendi başına veri koruma açısından nötrdür. Kişisel veri içermez. Sorun başka yerde yatıyor: kartın etrafında gelişen uygulamalarda.
Pek çok işletmenin ek olarak yaptığı (ve yapmaması gereken) şeyler:
- Ad ve telefon numaralarıyla el yazısıyla müşteri listeleri tutmak
- Müşteri verilerini dizüstü bilgisayarda güvensiz Excel dosyalarında saklamak
- Kartvizit toplamak ve onay almadan pazarlama amacıyla kullanmak
- Müşteri numaralarıyla WhatsApp grupları oluşturmak
Tüm bunlar kişisel verilerin işlenmesidir — dolayısıyla KVKK kapsamındadır. Hukuki bir dayanak, işleme kaydı, gizlilik politikası ve her bir müşterinin belgelenmiş onayına ihtiyaç duyarsınız.
Stempely ile bunların hiçbiri olmaz — ad yok, numara yok, liste yok. Dijital sadakat kartı, el yazısıyla müşteri listesini gereksiz kılarak işletmedeki en büyük KVKK riskini ortadan kaldırır.
Push bildirimleri ve veri koruma
Push bildirimleri, dijital bir sadakat kartının en büyük avantajlarından biridir: aktif olmayan müşterileri geri kazanabilir, flaş kampanyalar başlatabilir ya da müşterilere ödüllerine yakın olduklarını hatırlatabilirsiniz. Peki push bildirimleri gerçekten KVKK'ya uygun mu?
Evet — doğru şekilde uygulandığında. Stempely'de de tam olarak böyledir.
İşletim sistemi üzerinden opt-in
Bir müşteri Stempely uygulamasını kullandığında, iOS veya Android açıkça sorar: "Bu uygulama size bildirim gönderebilir mi?" Push bildirimleri yalnızca "Evet" cevabıyla etkinleştirilir.
Anonim teslimat
Push bildirimi anonim bir cihaz kimliğine gönderilir. Stempely, alıcının ne adını ne de e-postasını bilir. Mesajı bir kişiye atfetmek teknik olarak imkânsızdır.
İstediğiniz zaman devre dışı bırakılabilir
Müşteri, uygulamayı silmek veya sizi aramak zorunda kalmadan push bildirimlerini istediği zaman sistem ayarlarından devre dışı bırakabilir. Tam kontrol müşterinin elinde.
E-posta pazarlamasıyla karşılaştırma: Bir bülten için müşterinin e-posta adresine, çift opt-in onayına, belgelenmiş onaya ve çalışan bir abonelik iptali seçeneğine ihtiyacınız vardır. Stempely push ile bunların hiçbirine gerek yok. Müşteri sistem ayarından karar verir — siz ise anonim bir kimliğe gönderirsiniz.
İşaretlenecekler
Kontrol listesi: KVKK uyumlu müşteri bağlılığı
Stempely kullansanız da kullanmasanız da, bir işletme sahibi olarak kontrol etmeniz gereken 7 madde.
El yazısıyla müşteri listesi yok
Kağıtta ad ve telefon numarası topluyorsanız, bir hukuki dayanak ve her müşterinin belgelenmiş onayına ihtiyacınız var.
Güvensiz Excel dosyası yok
Dizüstü bilgisayardaki bir Excel dosyasında müşteri verileri mi? Şifreleme ve erişim kontrolü olmadan bu bir KVKK ihlalidir.
Onay almadan WhatsApp pazarlaması yok
Müşterilerle WhatsApp grupları veya yayın listeleri, belgelenmiş onay olmadan hukuka aykırıdır — WhatsApp'ın kendisi de veri koruma açısından sorunludur.
İşletmede gizlilik politikası asmak
Kişisel verileri işliyorsanız (örn. bir bülten için), gizlilik politikası mevcut olmalıdır.
İşleme kaydı tutmak
Her işletme hangi verileri işlediğini belgelemek zorundadır. Stempely'de müşteri kişisel verisi işlenmediğinden kayıt minimaldır.
Push bildirimleri yalnızca opt-in ile
Müşterilere bildirim gönderilebilmesi için müşterinin aktif olarak onay vermiş olması gerekir. Stempely'de bunu işletim sistemi otomatik olarak yönetir.
Verileri AB sunucularında saklamak
Dijital araçlar kullanıyorsanız, verilerin AB'de kalmasını sağlayın. Stempely her şeyi Almanya'da saklar — üçüncü ülkelere transfer yok.
Sözleşme yok · Kredi kartı yok · 5 dakikada kurulum
Veri koruma müşteri bağlılığıyla buluşuyor
KVKK uyumlu ve tam görünürlük
Anonim veriler, daha az bilgi anlamına gelmez. Pul, ödül ve etkinlikleri görürsünüz — hiçbir zaman bir isim bilmeden.
1.281
Toplam müşteri
6.316
Toplam pul
3.114
Kullanılan ödüller
Live
Bugün pul
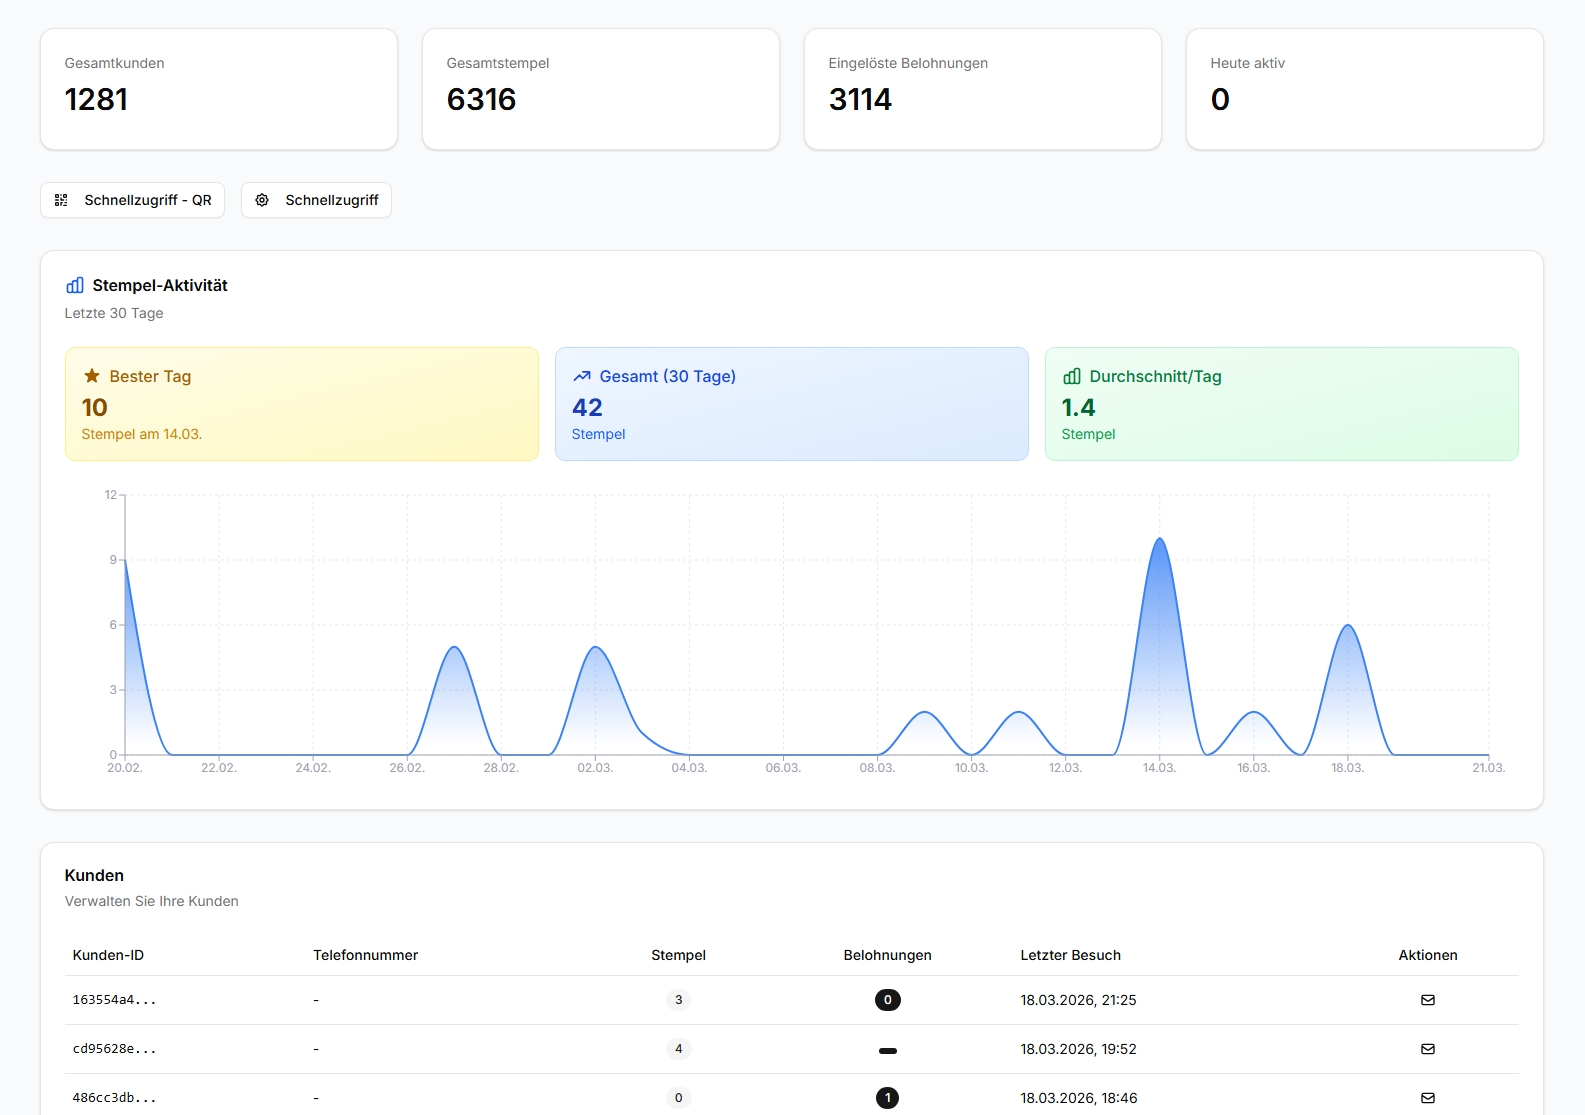
Gerçek üretim verileri. Tüm müşteriler anonim — hiçbir ad, e-posta veya telefon numarası görünmüyor.
Paketinizi Seçin
Ücretsiz başlayın ve işletmeniz büyüdükçe yükseltin.
Temel
- 50 damga kartına kadar
- Dijital sadakat kartı
- QR kod tarayıcı
- Temel istatistikler
- Müşteri listesi
Premium
- Sınırsız damga kartı
- Temel'deki her şey
- Teklif ve hatırlatma gönder
- Birden fazla damga kartı
- Web ile daha fazla görünürlük
- Çoklu lokasyon
- Temassız damgalar (NFC)
- Öncelikli destek
Franchise
- Premium'daki her şey
- Birden fazla lokasyon
- Özel şartlar
- Özel hesap yöneticisi
Tüm fiyatlara yasal KDV eklenir.
8 sık sorulan soru: dijital sadakat kartı & KVKK
Stempely hangi kişisel verileri saklıyor?
Stempely, ad, e-posta adresi veya telefon numarası gibi kişisel veri saklamaz. Müşteriler yalnızca anonim, rastgele oluşturulmuş bir kimlikle tanımlanır. İşletme sahibi olarak yalnızca şunları görürsünüz: pul sayısı, ödül durumu ve son ziyaret — kişinin tam olarak kim olduğunu bilmeden.
Müşterilerimden onay beyanı almam gerekiyor mu?
Stempely kişisel veri işlemediğinden, ayrı bir onay beyanı gerekmez. QR kodun taranması — ister telefon kamerasıyla ister Stempely uygulamasında — müşterinin aktif ve gönüllü bir eylemidir. Takip yoktur, reklam çerezi de yoktur. Kartı Apple Wallet veya Google Wallet üzerinden kaydeden kişi, tarayıcıda yalnızca kendi sadakat kartını tanıyan tek bir çerez alır — ad olmadan, e-posta adresi olmadan.
Stempely verileri nerede saklanıyor?
Tüm veriler Almanya veya AB'deki sunucularda saklanır. Stempely, üçüncü ülkelere veri transferine yol açabilecek ABD bulut hizmetleri kullanmaz. Veriler AB'yi terk etmez.
Kağıt sadakat kartları veri koruma açısından güvenli mi?
Hayır, tam tersine. Pek çok işletme ek olarak ad ve telefon numaralarıyla el yazısıyla müşteri listeleri tutar — bu kişisel verilerin işlenmesidir ve KVKK kapsamında hukuki dayanak gerektirir. Kağıt sadakat kartlarının kendisi veri koruma açısından nötrdür, ancak etrafındaki uygulamalar çoğunlukla öyle değildir.
Stempely verileri üçüncü taraflarla paylaşıyor mu?
Hayır. Stempely, müşteri verilerini üçüncü taraflara satmaz, paylaşmaz veya devretmez. İşletme verileriniz ve anonimleştirilmiş pul verileri size aittir. Reklam ortağı, veri aracısı veya üçüncü taraf takibi yoktur.
Push bildirimleri veri korumaya uygun nasıl çalışıyor?
Push bildirimleri yalnızca müşteri uygulamada aktif olarak izin verdiyse gönderilir (işletim sistemi üzerinden opt-in). Mesaj anonim bir cihaz kimliğine gönderilir — Stempely ne alıcının adını ne de e-postasını bilir. Müşteriler bildirimleri istedikleri zaman sistem ayarlarından devre dışı bırakabilir.
İşletme sahibi olarak işleme kaydı tutmam gerekiyor mu?
Prensipte evet — her işletme KVKK'ya göre işleme kaydı tutmak zorundadır. Ancak Stempely kişisel müşteri verisi işlemediğinden kayıt minimaldır. İşleme, anonim pul verileri ve kendi işletme verilerinizle (giriş, e-posta) sınırlıdır.
Müşteriler uygulama yüklemeden Stempely kullanabilir miyim?
Evet. Müşteriler sadakat kartlarını uygulama olmadan doğrudan Apple Wallet veya Google Wallet'a kaydedebilir — yine hesap, e-posta adresi ve ad gerekmeden. Alternatif olarak ücretsiz Stempely uygulaması da vardır; o da hesap ve kişisel veri gerektirmez, ancak push bildirimleri sunar. Her iki durumda da müşteri katılmak isteyip istemediğine aktif olarak karar verir.
"Mali müşavirim onay verdi — kişisel veri yok, sunucular Almanya'da. Konu kapandı."
— T. K., Kafe sahibi, Hamburg
Müşterileri KVKK'ya uygun şekilde bağlayın. Bugünden itibaren.
Kişisel veri yok, onay beyanı yok, kağıtta müşteri listesi yok. Dijital sadakat programınız 5 dakikada yayında.
Ücretsiz plan ücretsiz kalır — son kullanma tarihi yok, sürpriz yok.
Şimdi başlayın — sözleşme yok, kredi kartı yokKalıcı olarak ücretsiz · KVKK uyumlu · Sunucular Almanya'da
Doğrudan uygulama olarak da mevcut